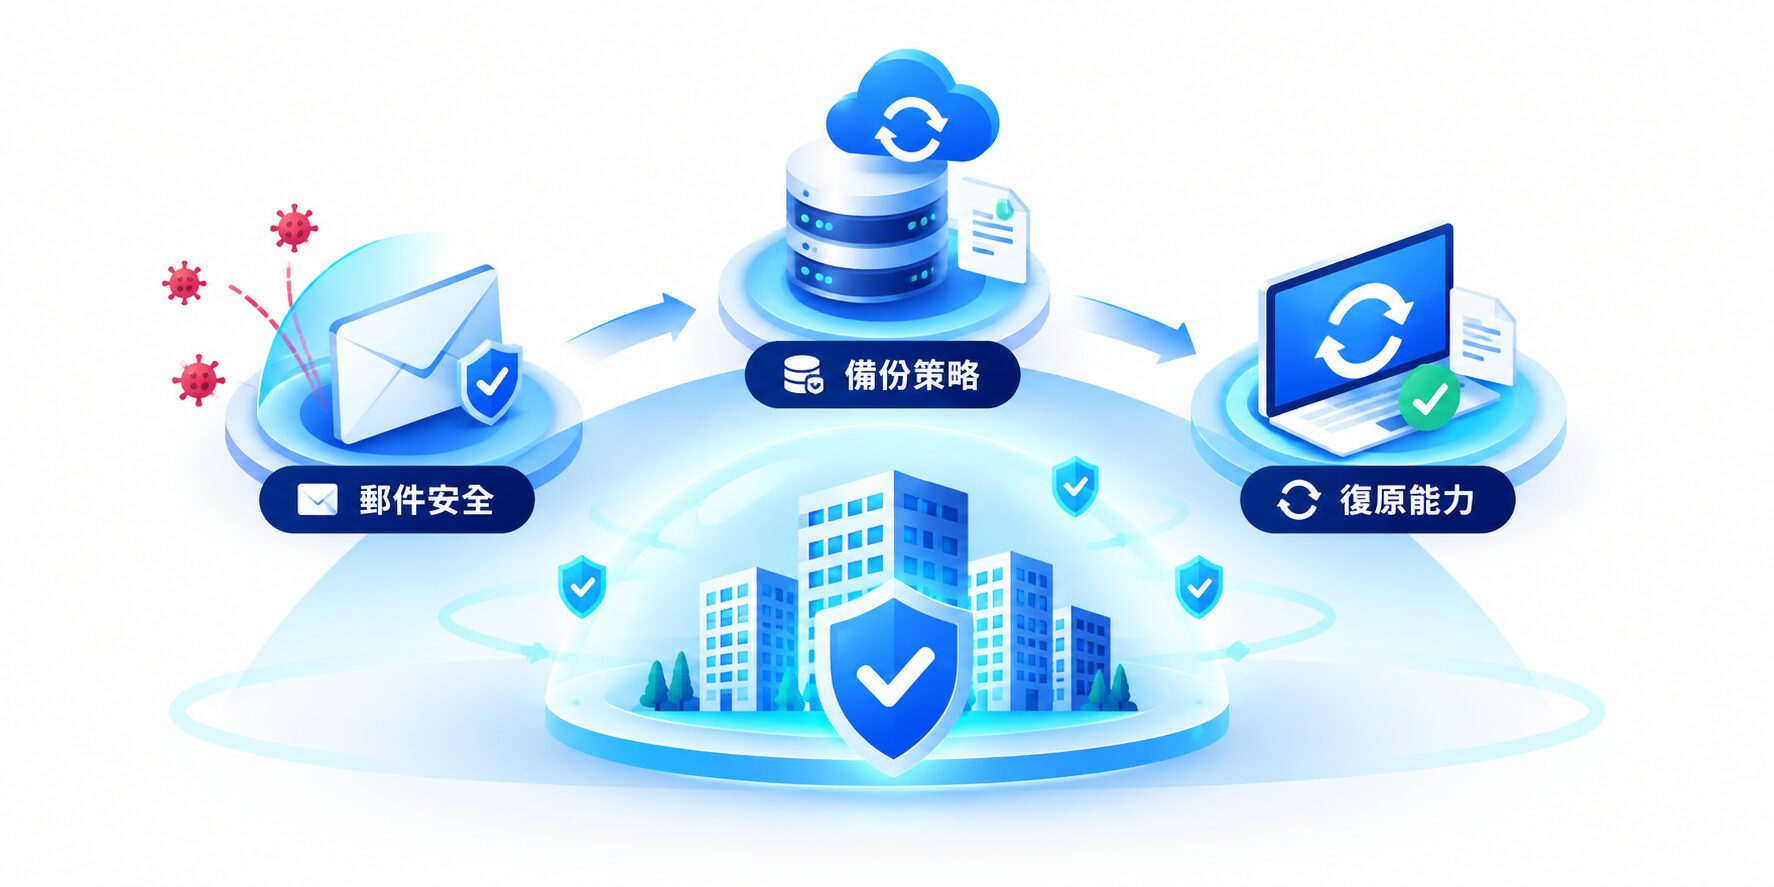
【勒索病毒防範,企業應立即檢查的 3 道防線】
- 郵件安全:惡意郵件與網路釣魚占勒索攻擊成因的一半,先確認郵件閘道與員工辨識力
- 備份策略:89% 的勒索攻擊會鎖定備份,確認至少一份為離線或不可變備份(寫入後無法刪改)
- 復原能力:受害企業平均 3 週才完全復原,確認已定義 RTO(可容忍的停機時間)並演練還原
本文將提供 10 題勒索軟體風險自評與計分對照,並整理事前預防到事後復原的補強方向。
2026 年 9 月,一家半導體設備廠與一家電子零組件廠在兩週內接連發布資安重訊,前者的 ERP 等資訊系統因勒索病毒無法運作,後者的公司網路、電子郵件與部分業務系統資料遭到加密。由此可見,勒索病毒鎖定的已不是單一電腦,而是串起接單、採購與出貨的 ERP 等營運核心系統。
您現在的狀況是?
- 勒索病毒防範來不及,系統已遭加密 → 立即聯繫勒索病毒解密救援方案,把握黃金 72 小時評估解密與復原
- 想確認公司防線有沒有缺口 → 直接跳到〈Part1 郵件安全:勒索病毒最常從哪裡入侵?〉開始自評
- 想先了解勒索病毒的前兆與緊急處理 → 先讀〈【勒索病毒破解方法】中勒索病毒怎麼辦?6 大前兆與企業完整防禦指南〉
勒索病毒防範要檢查哪 3 道防線?
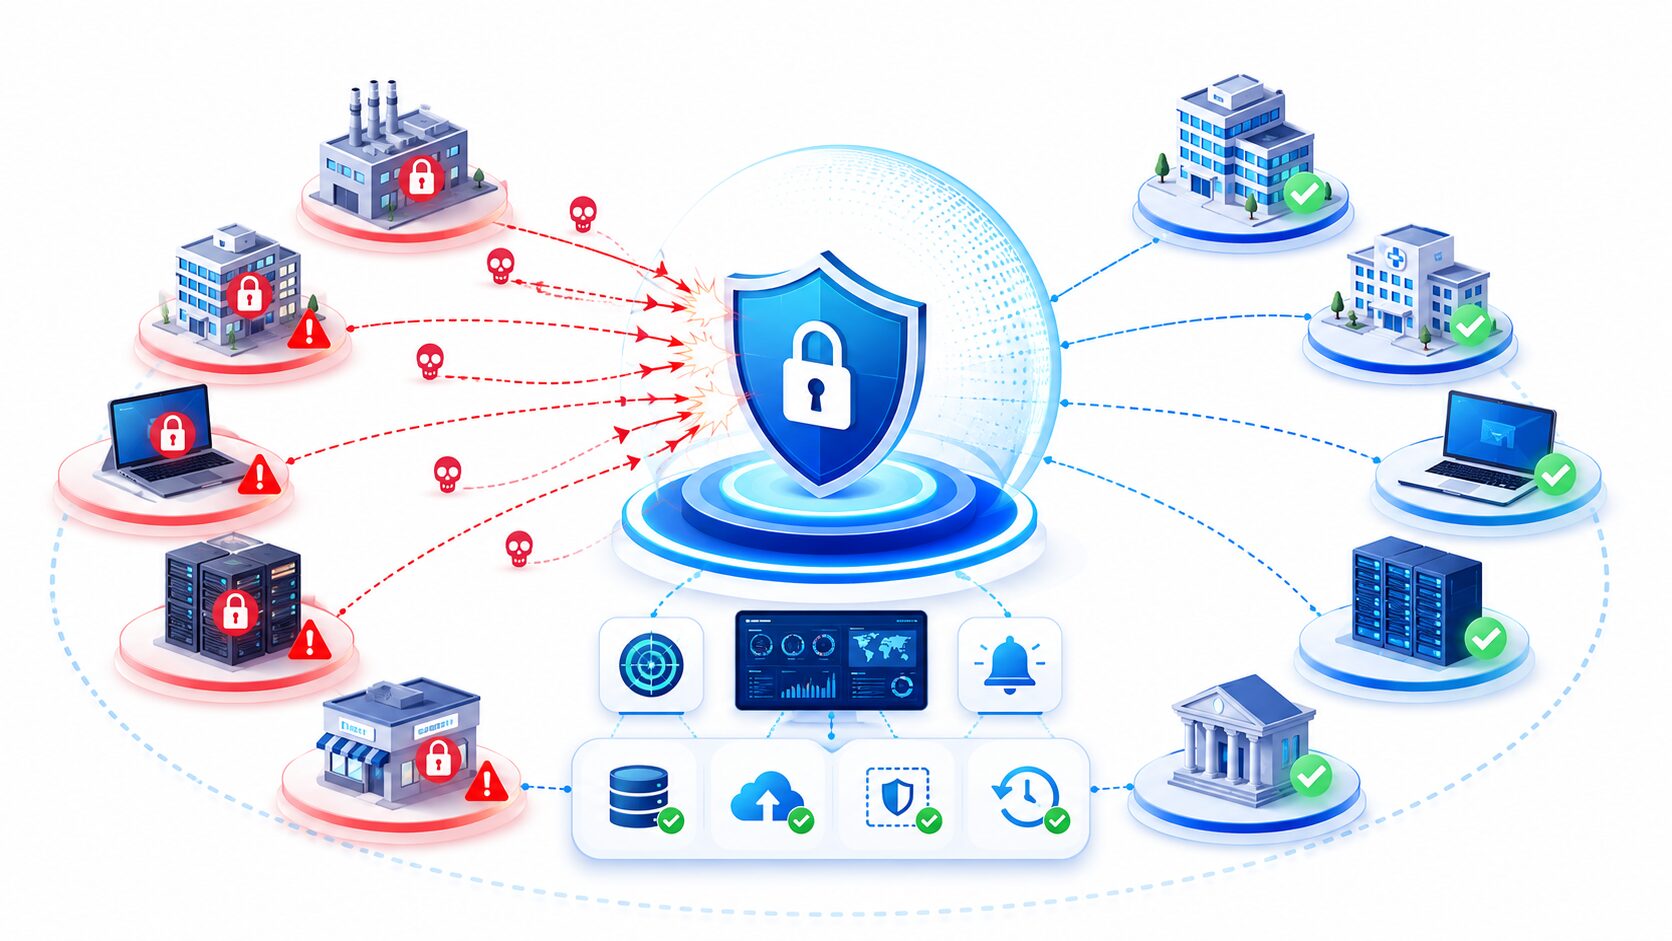
勒索病毒防範要檢查 3 道防線:郵件安全、備份策略與復原能力,分別對應事前預防、事中應變與事後復原。三道防線各守一個問題,換言之,郵件安全決定駭客進不進得來,備份策略決定攻擊發生時能不能保住乾淨的資料、維持最低限度的營運,復原能力則決定停機要持續多久。
製造業是勒索攻擊最集中的產業之一,Group-IB《APAC Threat Landscape Report, August 2026》統計 2026 年 8 月亞太地區 190 起勒索軟體事件中,製造業占 38 起、居各產業之首,根據 iThome 報導,台灣當月則有 20 起、排名亞太第三。損失也遠超過停機本身,一家半導體先進封裝設備廠在 2026 年 4 月遭勒索病毒攻擊後,公告處理成本約新台幣 2,200 萬元。
透過勒索軟體風險自評,可初步了解資安缺口所在。以下 10 題每題答「是」得 1 分,約 3 分鐘可完成,總分 7 分以下代表防線有明顯缺口,建議優先安排一次資安風險盤點。
Part1 郵件安全:勒索病毒最常從哪裡入侵?
勒索病毒最常從電子郵件入侵,Sophos《The State of Ransomware 2026》調查 2,158 家受害組織後發現,惡意郵件(26%)與網路釣魚(24%)合計占勒索攻擊成因的一半,已超越漏洞利用成為最主要的入口。
以下三題檢視郵件與對外服務兩個入口的資安缺口,任一題答「否」,都代表駭客有一條不必破解就能走進來的路:
| # | 自評問題 | 答「否」代表的風險 |
|---|---|---|
| 1 | 公司信箱是否有郵件安全閘道,會攔截夾帶巨集、可執行檔或可疑連結的郵件? | 惡意附件與釣魚連結直接進到員工收件匣,最後一道防線只剩肉眼判斷。 |
| 2 | 全體員工含高階主管與財會人員,近 12 個月內是否做過社交工程演練,且留有實際點擊率數據? | 不知道員工的辨識率,等於不知道這道防線的防禦力。 |
| 3 | VPN、郵件伺服器、遠端桌面、官網、測試機等對外服務,是否定期盤點,確認沒有不該暴露在網路上的資產? | 駭客用掃描就找得到的入口,企業自己卻不知道它存在。 |
第 3 題最容易答錯,企業清楚自己有哪些系統,卻未必清楚哪些介面暴露在網路上,測試機、離職同仁架設的舊服務、忘記關閉的遠端桌面連接埠,都是「看不見」的常見破口。
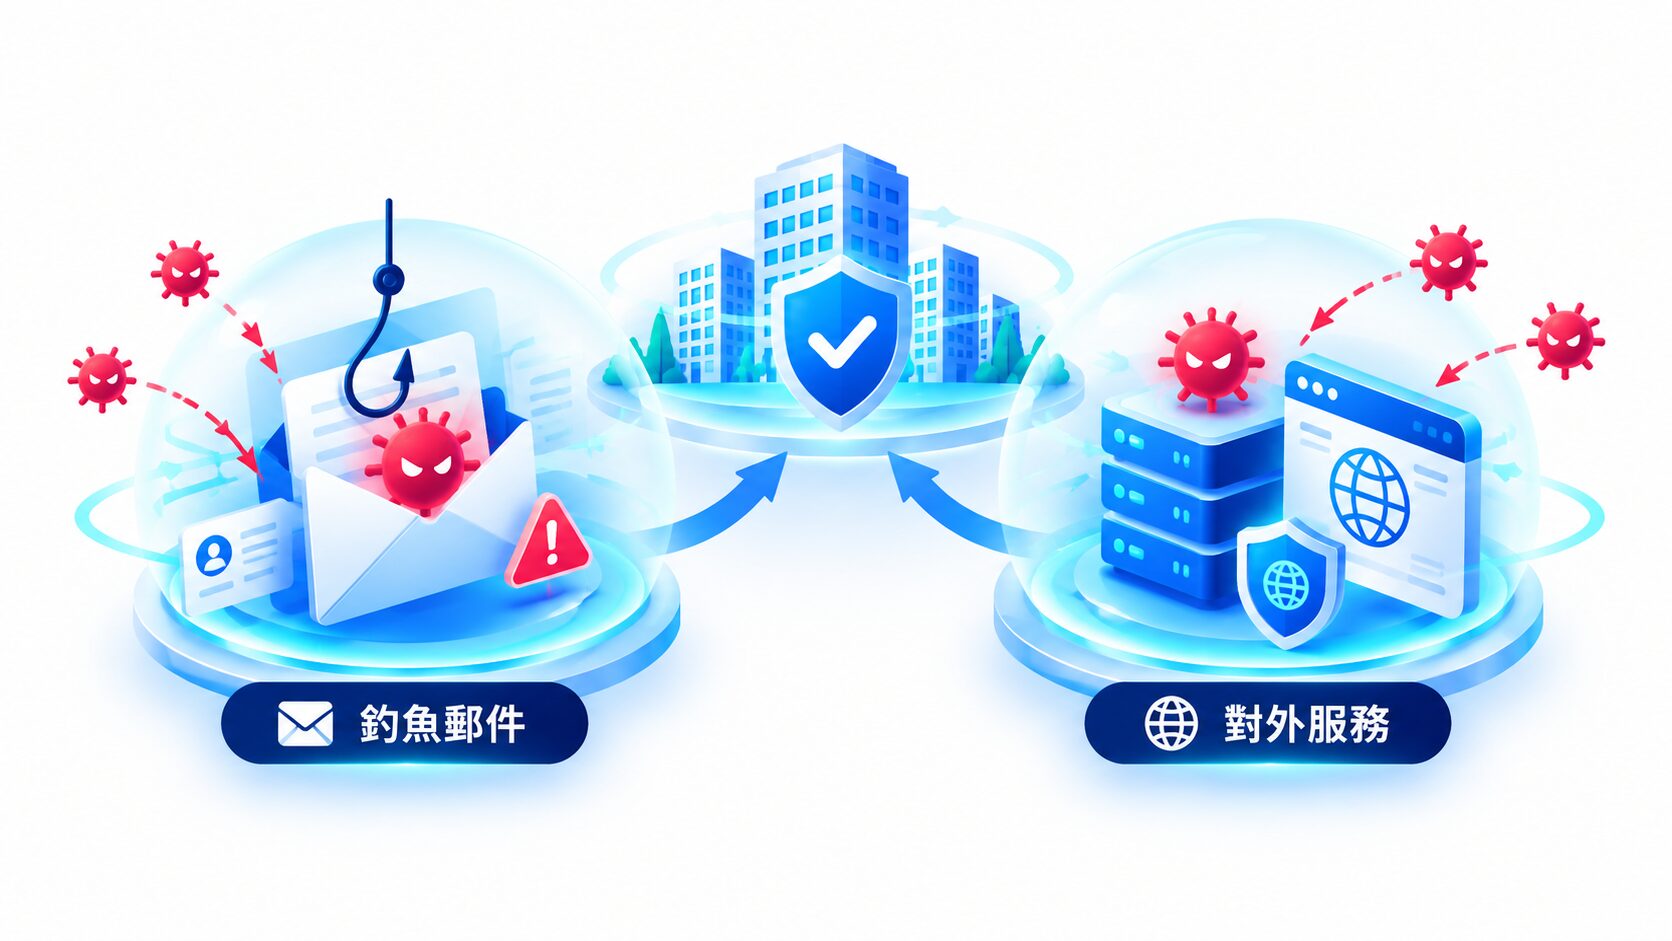
如果您想知道員工面對釣魚信的實際點擊率,社交工程演練會以客製化釣魚信實測,並提供開信率、附件開啟率與連結點擊率報告。
VPN、遠端桌面有沒有暴露在網路上?
EASM 外部攻擊面管理 15 分鐘完成非侵入式掃描
Part2 備份策略:為什麼備份會成為勒索攻擊目標?
備份會成為勒索攻擊目標,是因為企業一旦失去可用的備份,就只能在長時間停工與支付贖金之間被迫抉擇,資安署則明確建議企業不要支付贖金。Veeam《2025 Ransomware Trends and Proactive Strategies Report》指出,89% 的勒索攻擊會鎖定備份,其中 66% 成功破壞備份。
備份策略的任務,是讓企業在攻擊發生當下仍保有乾淨的資料,必要時啟動備援、維持最低限度的營運,台灣一家醫療物流業者在 2026 年 8 月遭攻擊後,事隔一天再發布資安重訊,指出復原系統的檔案也遭到加密,恐將延長資訊系統的復原時間。這說明攻擊者連復原環境都不放過,備份若沒有與正式環境隔離,事中應變的資安量能就撐不住了。
以下四題檢視備份在攻擊發生時撐不撐得住,第 6 題與第 7 題則是實務上最常見的缺口:
| # | 自評問題 | 答「否」代表的風險 |
|---|---|---|
| 4 | 備份是否涵蓋 ERP、檔案伺服器、資料庫、雲端 SaaS 等所有核心系統與機敏資料? | 完整性出現缺口,還原到一半才發現最關鍵的那套沒有備到。 |
| 5 | 是否遵循 3 份副本、2 種媒體、1 份異地的 3-2-1 原則? | 單一儲存位置一旦淪陷,所有副本一起消失。 |
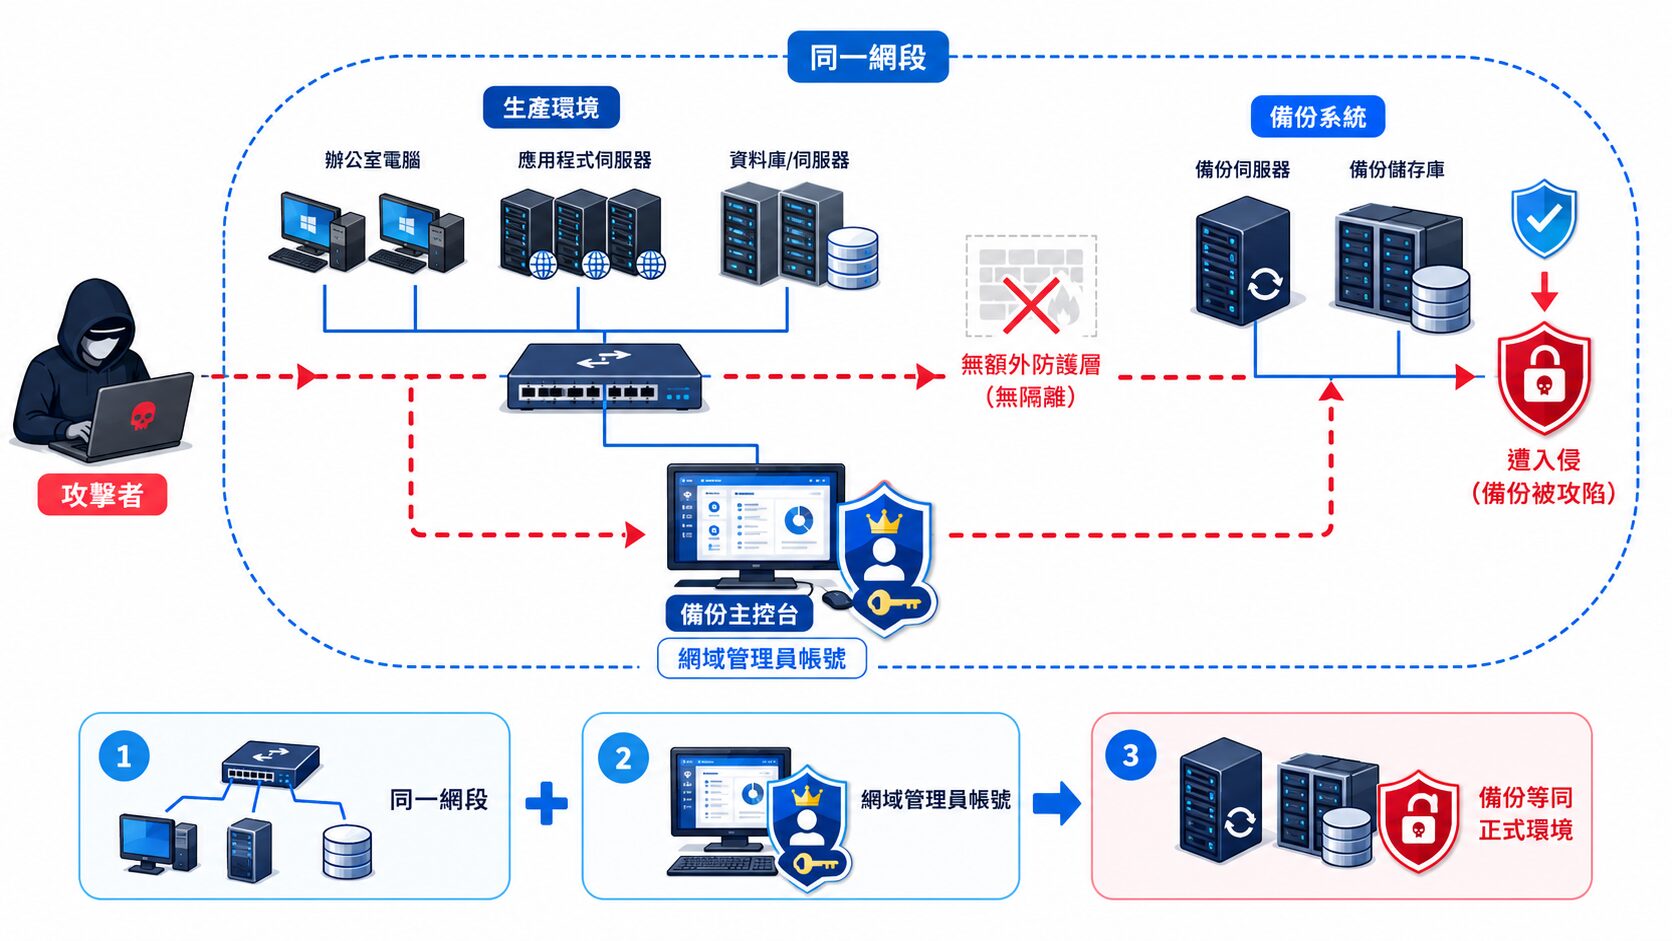
| 6 | 是否至少有一份備份為離線隔離,或是不可變(immutable)備份? | 備份與正式環境同網段,駭客加密正式機時會順手把備份一起加密。 |
| 7 | 備份系統的管理帳號是否與日常網域帳號分離,並啟用多因子認證? | 一組被竊的網域管理員帳號,就足以同時刪除備份並加密資料。 |
第 6 題的不可變備份,白話來說,就是備份寫入後,在保存期限內無法透過一般操作竄改、刪除或加密。第 7 題則是它的前提,備份主控台若沿用網域管理員帳號,攻擊者取得這組帳號後,就可能縮短保存期限或關閉保護設定,再連同備份一起刪除。
要留意的是,近年主流的雙重勒索會先竊取資料再加密,備份救得回系統,卻救不回已外洩的資料,因此備份策略仍需搭配事前的入侵防範。
如果您還在評估該選離線還是不可變架構,這篇比較兩種隔離方式的失效模式與適用場景:〈離線備份與不可變備份差異是什麼?兩種隔離架構與選用場景〉
駭客加密時,您的備份撐得住嗎?
資料備份備援提供離線備份與異地備援機制,事故發生時可緊急啟動備援機維持營運
Part3 復原能力:中勒索病毒後多久能恢復營運?
中勒索病毒後,企業平均需要 3 週才能完全恢復營運,Sophos《The State of Ransomware 2026》顯示,只有 55% 的受害組織能在一週內復原。鼎新資安團隊處理過的一起科技大廠事件,駭客潛伏近 6 天後加密 ERP 與虛擬主機、刪除 NAS 備份,產線停工、千萬級報價單無法發出,全面復原共耗費 32 天。
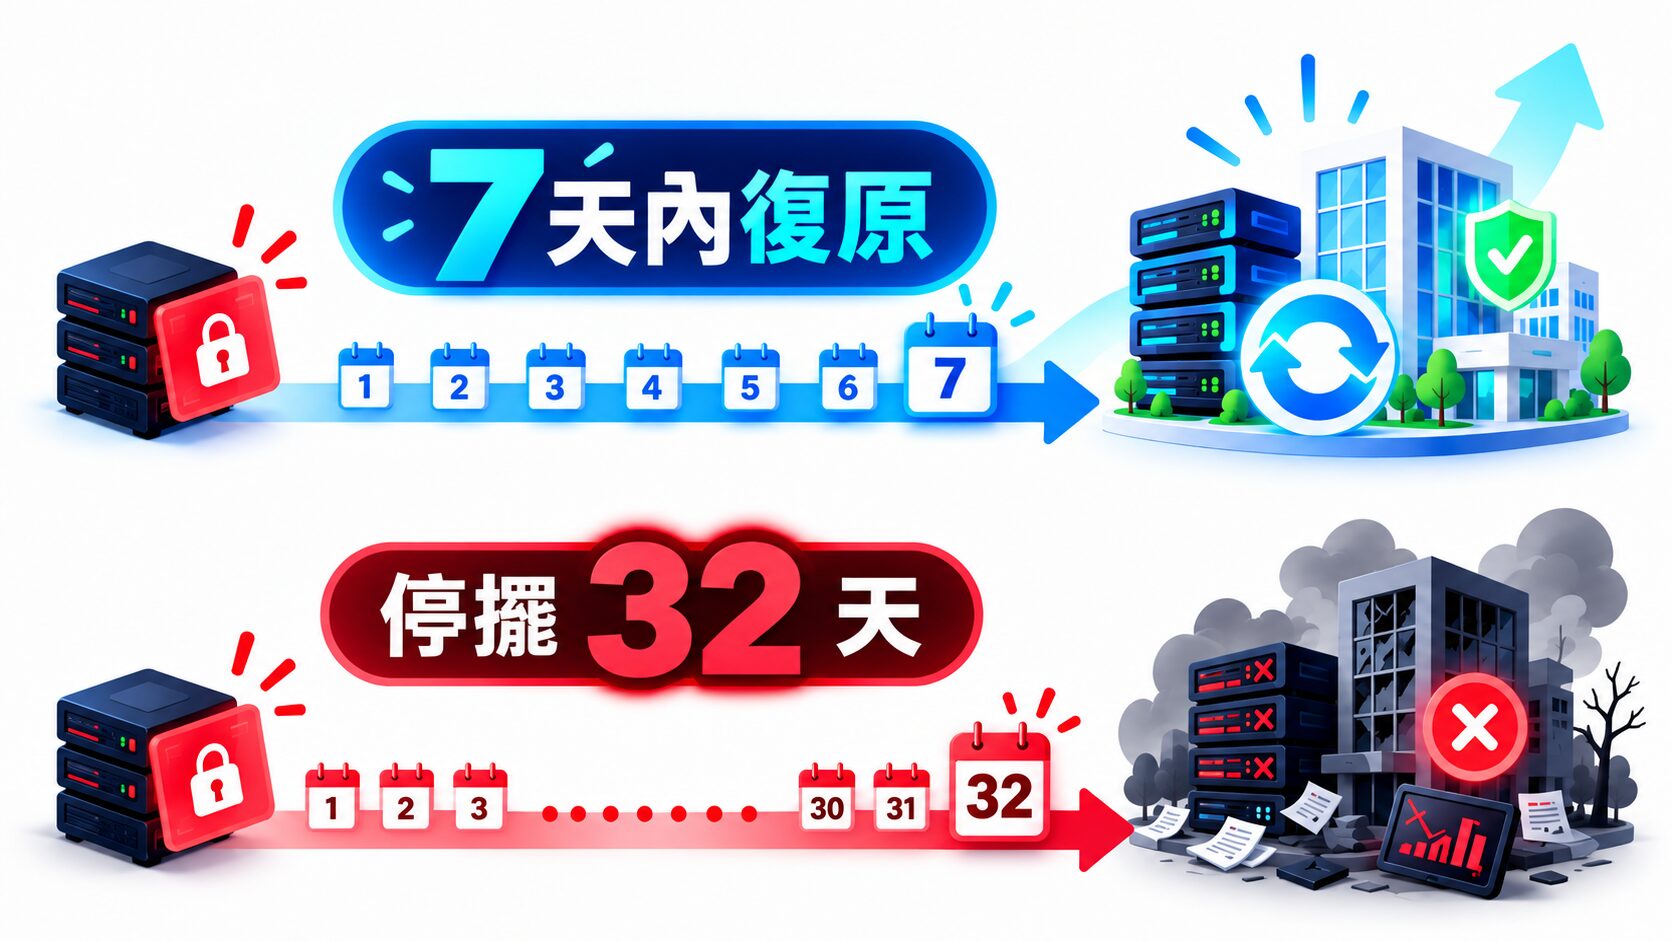
以下三題衡量中了勒索病毒之後損失有多大,答「否」越多,影響營運的停機時間越可能從幾小時拉長到幾週:
| # | 自評問題 | 答「否」代表的風險 |
|---|---|---|
| 8 | 是否定義過核心系統的 RTO(可容忍的停機時間)與 RPO(可容忍的資料損失),且業務單位知情並同意? | 事發當下才決定先救哪一套,黃金時間耗在跨部門協調。 |
| 9 | 近 12 個月是否實際執行過還原演練,真的把資料還原回來,而非只確認備份工作執行成功? | 「有備份」不等於「還得回來」,不少企業是在事發當天才第一次驗證。 |
| 10 | 是否有書面的資安事件應變程序,載明第一時間通報誰、隔離什麼、由誰對外說明? | 前 24 小時的混亂會直接放大營運損失與商譽風險。 |
如果您想看這起科技大廠事件從通報到安全重啟的完整時序,這篇逐一還原應變過程:〈一封郵件癱瘓產線 32 天?科技大廠攜手鼎新快速應變,重構資安韌性〉
如果您還沒有書面應變程序,資安事件應變服務可協助制定應變計畫,並組建通報及應變小組。
核心系統停擺能撐幾天?
災難復原演練協助設定 RTO、RPO 並實測復原程序
勒索軟體風險自評分數怎麼看?
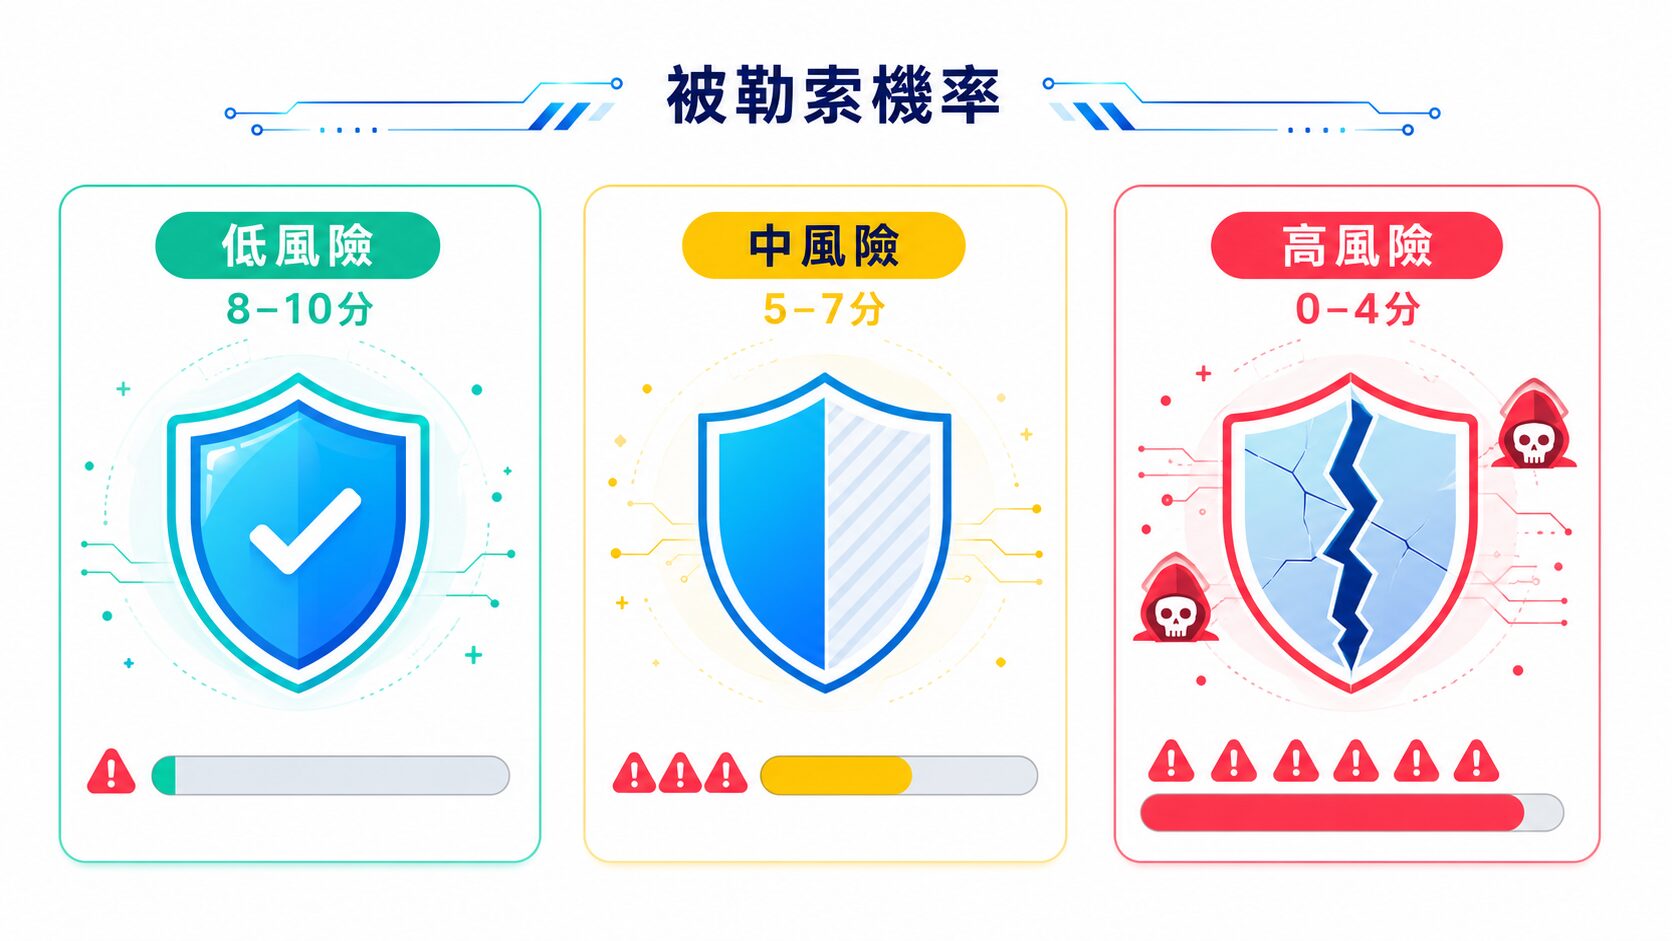
勒索軟體風險自評分數分為 3 個等級:8~10 分為低風險、5~7 分為中風險、0~4 分為高風險。加總答「是」的題數,對照下表即可判讀目前的資安韌性與下一步:
| 分數 | 風險等級 | 現況判讀 | 建議的下一步 |
|---|---|---|---|
| 8~10 分 | 低風險 | 三道防線都有制度,也有驗證紀錄。 | 每年複檢一次,重點放在演練頻率與納管新系統。 |
| 5~7 分 | 中風險 | 措施有,但缺驗證,最常卡在備份隔離與還原演練。 | 補做還原演練、補齊離線或不可變備份,並安排資安風險評鑑。 |
| 0~4 分 | 高風險 | 任一環節被突破就可能全面停擺,事後也難以釐清影響範圍。 | 先做一次完整資安檢測,確認曝險範圍與修補順序。 |
如果您落在中風險,資安風險評估顧問服務可協助盤點資產與分析衝擊;落在高風險,資安檢測可透過弱點掃描、滲透測試等方式,先找出最急迫的弱點。
勒索病毒自評後,三個階段各要補什麼?
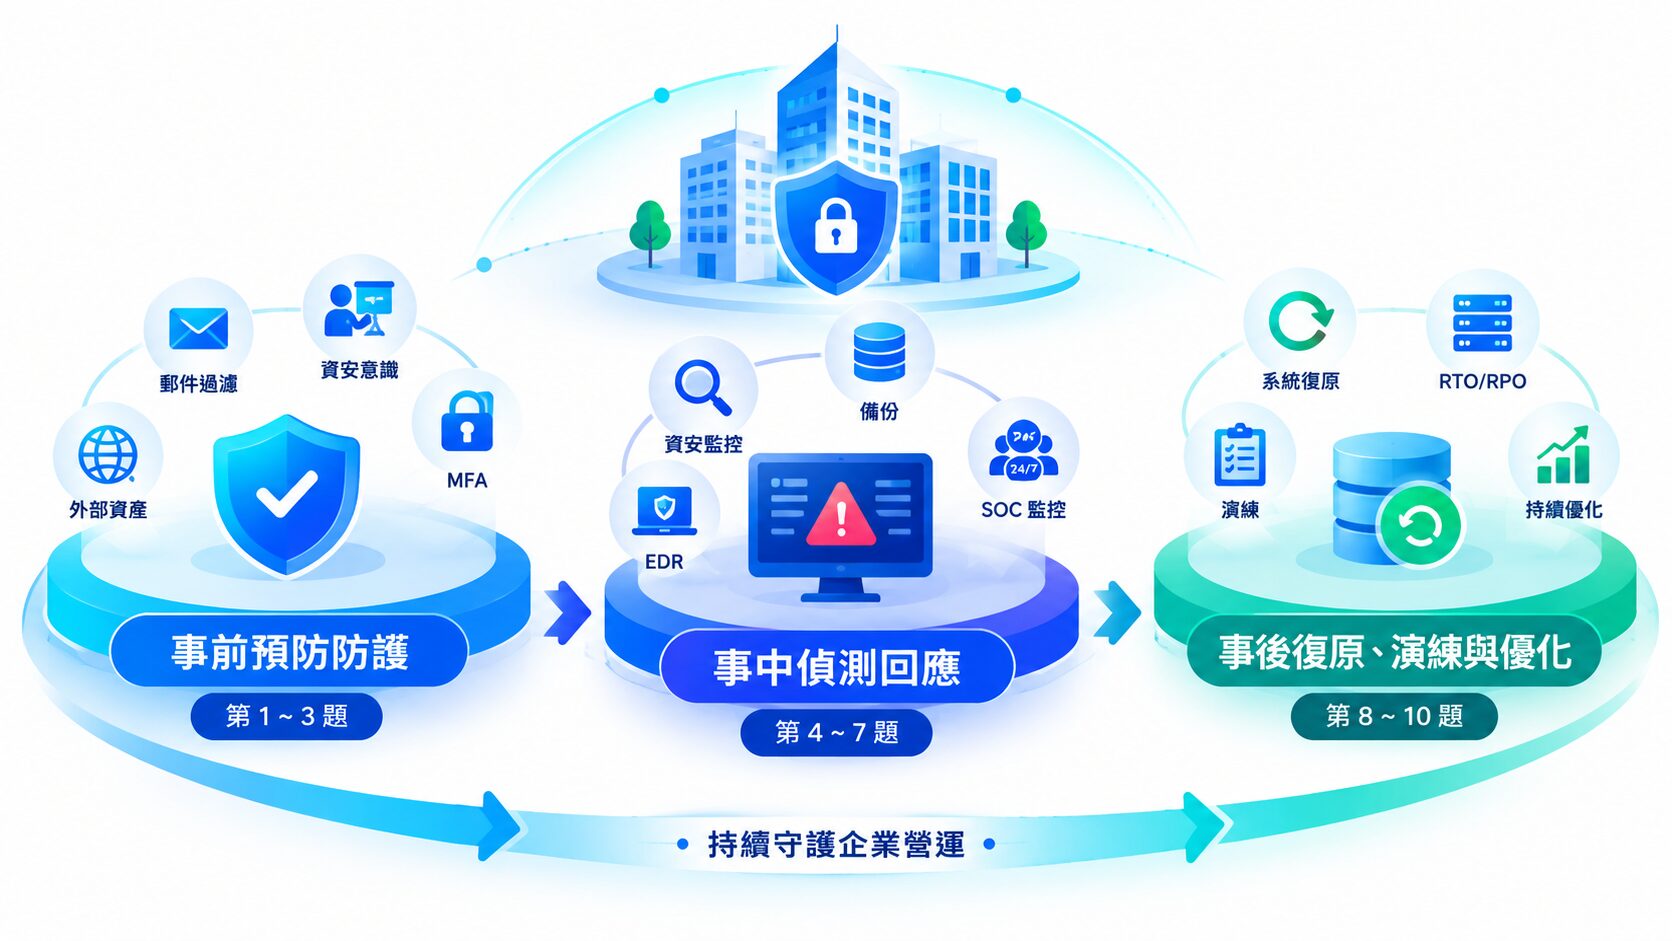
勒索病毒自評後,缺口落在哪一組題目,就從對應的階段補起:郵件安全對應事前預防,備份策略對應事中應變,復原能力對應事後復原,下表列出各階段的補強重點、預期目標與對應方案:
| 階段 | 對應題號 | 要補什麼 | 預期目標 | 鼎新資安對應方案 |
|---|---|---|---|---|
| 事前預防及防護 | 第 1~3 題 | 郵件過濾、員工資安意識、對外資產盤點 | 降低駭客入侵與資料被加密的風險 | 社交工程演練、MFA 多因子認證、EASM 外部攻擊面管理 |
| 事中偵測與回應 | 第 4~7 題 | 備份涵蓋核心系統並與正式環境隔離、建立異地備援,搭配全天候監控 | 攻擊發生時保住乾淨備份,維持最低限度的營運 | 資料備份備援、EDR 端點偵測回應、SOC 資安監控中心 |
| 事後復原、演練與優化 | 第 8~10 題 | 設定 RTO 與 RPO、定期還原演練、建立應變程序 | 縮短系統復原時間,避免同一破口被二次攻破 | 災難復原演練、資安事件應變服務、勒索病毒解密救援方案 |
勒索病毒防範自評 常見問題 FAQ
A:勒索軟體風險自評適合中小企業與尚未建立資安團隊的組織,題目採是非題設計,業務主管可與 IT 人員一起作答,大型企業也可以當成內部健檢的快速工具。
A:不一定。勒索病毒防範自評分數反映的是防線缺口,而非被攻擊的機率,分數低代表一旦遭到攻擊,停機時間與損失規模可能大幅擴大。
A:完成勒索病毒防範自評後,應先補強答「否」最多的題組,實務上最常見的是第 6 題的備份隔離與第 9 題的還原演練,若不確定缺口深度,可申請免費的風險盤點。
A:需要。異地備份防的是火災、斷電等實體災害,勒索病毒防範檢查的是攻擊者取得高權限後能否刪除備份,若異地副本仍用同一組網域帳號存取,風險依然存在。
結語
勒索病毒防範的關鍵不在於有沒有做備份,而在於三道防線能不能被驗證,入口守不守得住、備份刪不刪得掉、停機後多久能恢復。鼎新資安從事前預防、事中偵測到事後復原提供完整服務,協助企業把自評找到的缺口,轉成可執行、也可驗證的改善計畫。
自評找到缺口,不確定該先補哪一個?
【免費申請】勒索攻擊資安風險盤點,2 個工作天內專人與您確認環境現況
延伸閱讀:
※封面照片來源:Freepik