【ISO 27001 認證重點整理】
- 定義:ISO 27001 是建立、維護與持續改善資訊安全管理系統(ISMS)的國際標準,通過驗證機構稽核後可取得證書
- 適用對象:不限產業與規模,常見於需回應客戶、供應鏈或政府標案資安要求的企業
- 時程:從啟動輔導到取得證書,一般約需半年至一年
- 費用:由顧問輔導、第三方驗證與改善投入組成,依驗證範圍、人數與時程估算
本頁將說明哪些產業需要 ISO 27001 認證、輔導時程與 認證方案。
為什麼企業要導入 ISO 27001?
企業需要導入 ISO 27001 的主要原因,是以國際認可的資訊安全管理系統(ISMS)標準,向客戶、合作夥伴與股東證明資安管理品質,進而提升企業競爭力。
對內,ISO 27001 透過系統化的控制措施,保障資訊的機密性、完整性與可用性,也就是資安常說的 CIA 三要素,同時建立內部風險控制機制,降低資安事件發生的機率,也能凝聚全公司的資安共識。
哪些產業需要 ISO 27001 認證?
- 蒐集/處理/利用自然人個資:
- 金融業、電商、健康護理機構、流通業等
- 軟體開發與雲端服務:
- SaaS 服務提供商、雲端基礎設施提供商等
- 對供應鏈要求高的產業:
- 半導體產業
- 政府機構或政府相關承包商:
- 國防承包商、政府招標、資訊委外商等
- 金融機構的供應商和第三方服務商:
- 銀行、支付公司之第三方服務提供商
- 跨國公司的國際合規需求:
- 精密機械、外銷業務
上市櫃公司的 ISO 27001 需求來自法規指引,《上市上櫃公司資通安全管控指引》於 2024 年 9 月修正時新增條文,建議上市櫃公司評估導入 ISO 27001、CNS 27001 等資訊安全管理系統並取得第三方驗證,或評估通過 SOC 2 Type 2 認證。
如果您的產業不在清單中、也沒有客戶要求,這篇用 3 個面向幫您判斷是否需要導入:〈導入 ISO 27001 有哪些好處?6 大價值與 3 個面向,判斷企業是否需要導入〉
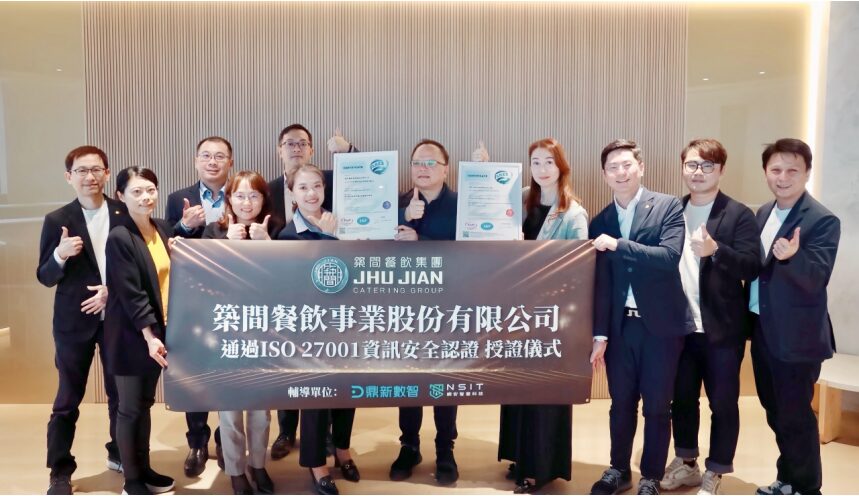
築間餐飲集團如何取得 ISO 27001 認證?
鼎新攜手網安助築間通過 ISO 27001驗證
引領數位轉型強化資安防護
築間的會員系統涉及大量顧客個資,導入 ISO 27001 時以個資盤點與分級、會員系統與後台的存取控管為防護重點,並透過監控異常存取降低個資外洩風險。
還沒準備好報價?先從這兩篇掌握 ISO 27001 全貌:
- 如果您想先弄懂 ISO 27001 在管什麼,這篇整理 ISMS、93 項控制措施與 6 個導入階段:〈ISO 27001 是什麼?一次看懂 ISMS、93 項控制措施與導入步驟〉
- 如果您想先抓導入預算,這篇拆解費用組成與 3 個報價關鍵條件:〈ISO 27001 認證費用多少?費用組成、3 個報價關鍵條件與詢價準備一次看懂〉
ISO 27001 輔導到取得證書要多久?
-
第一階段 準備和訓練
輔導初期準備
執行現況分析
規劃教育訓練
-
第二階段 建立制度
執行風險評鑑作業
制度文件討論修訂
完成制度文件發行
-
第三階段 實施及改善
完成教育訓練
紀錄填寫與修正制度
內稽與召開管審會議
-
第四階段 接受驗證
外稽驗證前準備
辦理正式驗證稽核
持續改善與技術移轉
ISO 27001 認證方案怎麼選?
- ISO27001認證方案 -
ISMS 文件轉移專案
適合企業及需求
- 只需 ISO 27001 認證之程序文件
服務項目
- 提供 ISO 27001:2022 程序文件電子檔案
- 不包含任何輔導與相關諮詢及後續文件修改服務
快速取證方案 通過國際認證
適合企業及需求
- 200人以下非上市櫃公司
- 首次取證
- 想更換顧問公司、重新選商
- 協助撰寫程序文件
- 專人輔導改善資安現況
輔導項目
- 輔導時程:3個月左右
- 取得證書:約半年
- 視訊輔導為主
- 外部稽核顧問協助到場陪審
- 協助文件管理及紀錄執行
驗證範圍
- 驗證場域:單一廠址
- 驗證範圍:核心(業務/系統)+機房各1式
標準方案 TAF 認可的驗證機構
適合企業及需求
- 200人以下非上市櫃公司
- 首次取證
- 想更換顧問公司、重新選商
- 協助撰寫程序文件
- 資安政策擬定、時程規劃
- 專人輔導改善資安現況
輔導項目
- 輔導時程:3~6個月
- 取得證書:約半年至一年
- 到場輔導或視訊輔導
- 協助文件管理及紀錄執行
驗證範圍
- 驗證場域:單一廠址
- 驗證範圍:核心(業務/系統)+機房各1式
※【快速取證方案】及【標準方案】,若需至宜花東及外島服務,差旅費用將另外計算。
※ ISO 27001 認證方案的費用由顧問輔導、第三方驗證與改善投入組成,會依驗證範圍、人數與時程調整,可透過 快速報價 取得估算。
選 ISO 27001 顧問要比較哪些服務?
管顧公司
ISO 27001 相關教育訓練
資安風險評估
組織現況分析
協助安全政策擬定
資產管理分類
風險管理及改善
建置資訊安全管理系統
制度落實與稽核驗證
資訊、資安產品導入
鼎新數智
ISO 27001 相關教育訓練
資安風險評估
組織現況分析
協助安全政策擬定
資產管理分類
風險管理及改善
建置資訊安全管理系統
制度落實與稽核驗證
資訊、資安產品導入
資訊服務商
ISO 27001 相關教育訓練
資安風險評估
組織現況分析
協助安全政策擬定
資產管理分類
風險管理及改善
建置資訊安全管理系統
制度落實與稽核驗證
資訊、資安產品導入
導入 ISO27001 認證前,企業最常問什麼?
什麼樣的企業適合申請 ISO 27001 認證?
擁有敏感資料、需要遵守資安法規,或想承接政府標案、成為大廠供應商的企業,都適合申請 ISO 27001 認證,常見需求如下:
- 擁有敏感資料
- 希望提高競爭力
- 需要遵守資訊安全法規
- 希望提高客戶和合作夥伴信心
- 想承接政府招標案件
- 成為國、內外大廠供應鏈的供應商
導入 ISO 27001 前後要注意什麼?
導入 ISO 27001 最需要注意時程與跨部門配合,從輔導到取得證書一般約需半年至一年,建議提前規劃,並在輔導前先確認預算與期望的取證時間。
輔導前:
- 若有預算限制,該怎麼做。
- 有時間壓力、如何快速取得。
輔導過程中:
- 各部門要配合的作業流程改善事項。
- 跨部門溝通。
- 若有預算限制,該改善的項目有無其他因應措施。
ISO 27001 導入費用很貴嗎?
不一定。ISO 27001 導入費用由顧問輔導、第三方驗證與改善投入三部分組成,總額依驗證範圍、企業人數與預計時程而定,鼎新資安的方案內容可參考上方方案說明,實際費用可透過 快速報價 取得估算;若需進行漏洞修補或資安方案導入,可能另有費用。
影響費用的因素包括:
- 企業規模:專案規模、企業人數。
- 驗證機構:驗證費以稽核人天(稽核人員數乘以稽核天數)計算,可在財團法人全國認證基金會(TAF)網站查詢經認可的驗證機構。
- 範圍:如「機房、雲端、網路管理、程式開發、辦公作業」等,依企業想納入驗證的範圍而定。
- 其他影響因素:企業的風險狀況,高風險產業會增加成本。
鼎新資安的 ISO 27001 顧問可以協助什麼?
鼎新資安的 ISO 27001 顧問服務涵蓋差距分析、導入諮詢、內部稽核、驗證輔導與方案導入 5 項,並能依企業期望的取證時間規劃排程。導入過程中常見的實務問題,顧問也能協助處理:
- 依企業想取得認證的時間去規劃排程,於期望時間內取得認證。
- 依企業現況,能提供替代性解決方式,例如企業內部無機房的門禁管制系統,可改為人工管制、紀錄。
- 各部門要配合的事項可協助列舉項目、改善的建議,協助窗口內部溝通。
我們的服務內容包含:
- 差距分析:評估企業現有資訊安全管理狀況,並找出與 ISO 27001 標準的差距。
- 導入諮詢:協助企業建立符合 ISO 27001 標準的資訊安全管理系統。
- 內部稽核:協助企業進行內部稽核,以確保資訊安全管理系統有效運作。
- 驗證輔導:協助企業準備驗證,以取得 ISO 27001 認證。
- 方案導入:若企業現有的資安建置需改善或強化,鼎新可依客戶需求提供合適的方案和規劃。
ISO 27001 顧問和驗證機構有什麼不同?
ISO 27001 顧問負責協助企業建立制度、準備驗證,驗證機構則負責稽核並核發證書,依驗證機構須遵循的 ISO/IEC 17021-1 公正性要求,驗證機構不能同時為受驗企業提供顧問輔導。鼎新資安可依企業需求,協助洽詢 TAF 認可的驗證機構。
取得 ISO 27001 證書後,每年還要做什麼?
取得 ISO 27001 證書後,每個日曆年至少要接受一次驗證機構的追查稽核,證書效期 3 年,到期前須重新驗證,企業內部也要定期執行內部稽核與管理審查。
如果您想提前準備年度追查稽核,這頁整理了續約前必做的實踐項目:〈ISO27001 取證稽核必備方案〉
【線上研討會】
面對政府標案、供應鏈要求合作商須符合相關資安規範或具備ISO 27001認證,越來越多中小企業考慮導入ISO 27001認證,以證明資安強度。但中小企業在準備導入的初期,多數面臨人力不足、資源有限和專業知識匱乏的挑戰。
如何在有限的預算和人力下,順利導入ISO 27001?鼎新資安顧問透過實際輔導案例,分享中小企業高效取證的做法,立即觀看研討會回看!
