離線備份與不可變備份的差異,在於隔離發生在哪一層:離線是在實體層把媒體與網路斷開,不可變是在儲存層讓刪除指令被拒絕。兩者都在回答同一個問題——如何讓一份副本不受生產環境權限的管轄。
它們是備份 3-2-1-1 最後一個「1」的兩種實現方式,原則上擇一即可。但在選之前有一組名詞要先分開:異地、離線、不可變常被混著講,而異地與離線的混用,正是「離線備份是合規要求」這個認知的來源。
本文先釐清這三個詞,再比較兩種架構的保護空窗與失效模式,接著說明主流規範實際寫了什麼,最後回到各自適合的場景。
異地、離線、不可變:先把三個詞分開
這三個詞在對話中經常互相替換,但它們的隔離發生在不同的層,防的風險也不同。

異地、離線、不可變:三個常被混用的詞
| 名詞 | 隔離發生在哪一層 | 防的是什麼 | 擋不住什麼 |
| 異地備份 (Off-site) | 地理位置 | 機房級災害:火災、水災、長時間斷電。 | 同一組權限仍可跨站點刪除副本。 |
| 離線備份 (Offline) | 實體網路連線 | 經由網路路徑的存取,包含已提權的帳號。 | 寫入期間仍須連線;人工流程中斷即失效。 |
| 不可變備份 (Immutable) | 儲存層的寫入規則 | 保存期限內的刪除、竄改與加密。 | 保護被停用後新寫入的副本,以及到期後的既有副本。 |
關鍵差別在第一欄。異地備份隔離的是地理位置,副本換了地方、但權限結構沒變——攻擊者取得網域管理員權限後一樣刪得掉。離線與不可變隔離的則是存取路徑本身:前者讓路徑不存在,後者讓路徑上的刪除動作被拒絕。
把異地當成隔離是實務上最常見的誤解。它屬於 3-2-1 中第三個「1」的工作,防的是天災與機房事故;第四個「1」要的是另一件事——擋住有合法權限的人為刪除。兩者不能互相替代。
延伸閱讀:攻擊者為什麼會先找備份再加密 →《中了勒索軟體,備份真的救得回資料嗎?4 個讓備份失效的漏洞》
兩種隔離架構:斷開連線,與鎖住指令
釐清名詞之後,再看兩者的架構差異。設計思路相反,各自的強項與空窗也因此不同。

離線備份:讓副本不在網路上
離線備份把副本從生產網路斷開——磁帶寫完退出磁帶匣、可卸載硬碟拔除後異地保管都屬於這一類。防護原理很單純:攻擊者再怎麼提權,也無法對一份不在網路上的資料做任何事。
它的空窗在備份當下。寫入期間媒體必須連線,那段時間與一般備份無異;前後的退出、保管、登記全靠人工,流程一中斷隔離就不存在。離線備份的強度,等於流程執行的穩定度。
不可變備份:讓副本留在線上,但刪不掉
不可變備份(Immutable Backup)讓副本留在線上,但在保存期限內無法被竄改、刪除或加密,操作者持有最高權限也一樣。副本隨時可取用,被鎖住的是「刪除」這個動作。
它的空窗在時間,不在既有副本。已經進入鎖定的副本,即使有人變更保留政策也刪不掉、改不短——政策變更只對往後新寫入的副本生效。攻擊者取得備份管理身分後,能做的不是刪除已有備份,而是讓保護從那一刻起停止累積,再等既有副本自然到期。
所以它的強度取決於兩件事:保存期限長不長得過攻擊者的潛伏時間,以及保護被關掉時有沒有人發現
七個維度的實際對照
放在一起看,差異集中在以下七個維度。
兩種隔離架構的實際差異
| 比較維度 | 離線備份 | 不可變備份 |
| 隔離的位置 | 實體層:媒體與網路之間沒有連線。 | 儲存層:連線存在,但刪除與覆寫指令被拒絕。 |
| 保護的依據 | 物理狀態——沒接上就動不了。 | 系統規則——期限內拒絕任何刪改。 |
| 保護的空窗 | 寫入當下必須連線,該時段無隔離效果。 | 保護被停用後新寫入的副本;既有副本仍受保護至到期。 |
| 失效模式 | 人為疏失:忘記換帶、媒體未退出、登記漏記。 | 保護遭停用後無人察覺,既有副本逐一到期。 |
| 還原時效 | 以小時至天計,需人工取回媒體、載入還原。 | 與一般備份相同,可直接從線上副本還原。 |
| 維運型態 | 持續性人工作業,且不可中斷。 | 一次設定,由系統自動執行。 |
| 舉證型態 | 出入庫紀錄、異地存放證明等實體憑證。 | 政策設定、期限報表、刪除失敗日誌等系統憑證。 |
歸納起來:離線備份的防護不依賴任何系統設定,但依賴人工流程不中斷,代價是還原時效與維運負擔;不可變備份的維運負擔低、還原快、頻率不受限,既有副本也動不了,但保護能否持續累積取決於那組設定有沒有被守住。兩者沒有誰比較安全,只有失效模式不同——一個失效於人工流程中斷,一個失效於保護被停用後的時間流逝。
主流規範實際怎麼寫?
選型時常出現一句話:「離線備份是合規要求。」實際翻開規範與問卷,措辭並不是這樣。
主流規範與問卷實際怎麼寫
| 來源 | 實際要求的措辭 | 有沒有單獨點名離線備份 |
| ISO/IEC 27001:2022 附錄 A 8.13 | 備份副本應依備份政策維護並定期測試。 | 否。連儲存地點都未指定。 |
| CIS Controls v8 安全措施 11.4 | 建立並維護「隔離的」復原資料副本。 | 否。離線、雲端、異地三者並列為實作例示。 |
| 上市上櫃公司資通安全管控指引 | 訂定核心業務 RTO 與 RPO,設置適當的備份機制與備援計畫。 | 否。未指定實作方式。 |
| 資通安全責任等級分級辦法 附表十(高等級) | 應建立資料「異地」備份機制,並將備份還原納入營運持續演練。 | 否。要的是異地(off-site),不是離線(offline)。 |
| 常見網路保險核保問卷 | 是否具備離線「或」不可變備份副本,是否與生產環境權限隔離。 | 否。兩者並列,擇一回答即可。 |
五者的共同點是:要求的是「隔離」與「可舉證」,不是特定技術。最接近點名的是第四列,但它寫的是異地(off-site)——正好對應第一節的混用問題:異地在法規文件裡是明確要求,離線則不是。
鼎新觀點
從產業觀察來看,「合規要求離線備份」這個印象多半來自兩件事的疊加:異地與離線在口語中被當成同義詞,加上離線備份的舉證太方便——一份出入庫單就說完了。但稽核員要的從來不是某項技術,而是你能不能證明副本碰不到、刪不掉、還原得回來。不可變備份要講清楚同樣的事,需要架構圖、權限清單與日誌報表三件套;準備好了就過得了,沒準備才是真正的卡關點。
了解認證稽核對備份與營運持續的實際要求 →《ISO 27001 資安認證顧問服務》
了解客戶端供應鏈稽核的查核項目 →《供應鏈資安稽核》
那麼,哪一種適合你?
既然規範沒有指定技術,選擇就回到企業自身條件。以下依常見情況給判斷方向。
適用場景對照:你的情況比較適合哪一種
| 你的情況 | 較適合的架構 | 理由 |
| 長年期保存、變動少(法遵檔案、 設計圖庫、歷史交易) | 離線備份 | 媒體單位成本低、不佔線上容量;低頻取用,還原慢的代價小。 |
| 合約或產業要求實體保管鏈,須存放於指定庫房 | 離線備份 | 要的是實體媒體的保管與交接紀錄,系統憑證取代不了。 |
| 營運中斷成本高,RTO 以小時計 | 不可變備份 | 離線媒體的取回與還原以天計,撐不住高時效需求。 |
| 無專人執行換帶、搬運與媒體保管 | 不可變備份 | 離線的保護來自人工流程,流程一中斷機制就失效。 |
| 資料量大、變動頻繁,需要高頻備份 | 不可變備份 | 離線備份的頻率受媒體作業限制,兩次之間的變動無法涵蓋。 |
前兩列是離線備份至今仍站得住腳的場景:長年期、低頻取用的資料,媒體成本與容量優勢明顯;實體保管鏈的要求,系統憑證也取代不了。後三列則是多數企業的處境——營運中斷成本高、IT 人力有限、資料變動頻繁,三者同時成立時,不可變備份的優勢會明顯放大。
若兩者都做也可以,只是要清楚那是在為不同目的付費,不是多一層保險。
不可變備份要真的有用,三層缺一不可
承接前面的架構分析:既有副本雖然動不了,但保護能否持續累積取決於那組設定,因此只開啟不可變選項並不足夠,還要處理「誰能改這個設定」與「誰能接觸這套系統」。鼎新數智的方案即以這三層構成。
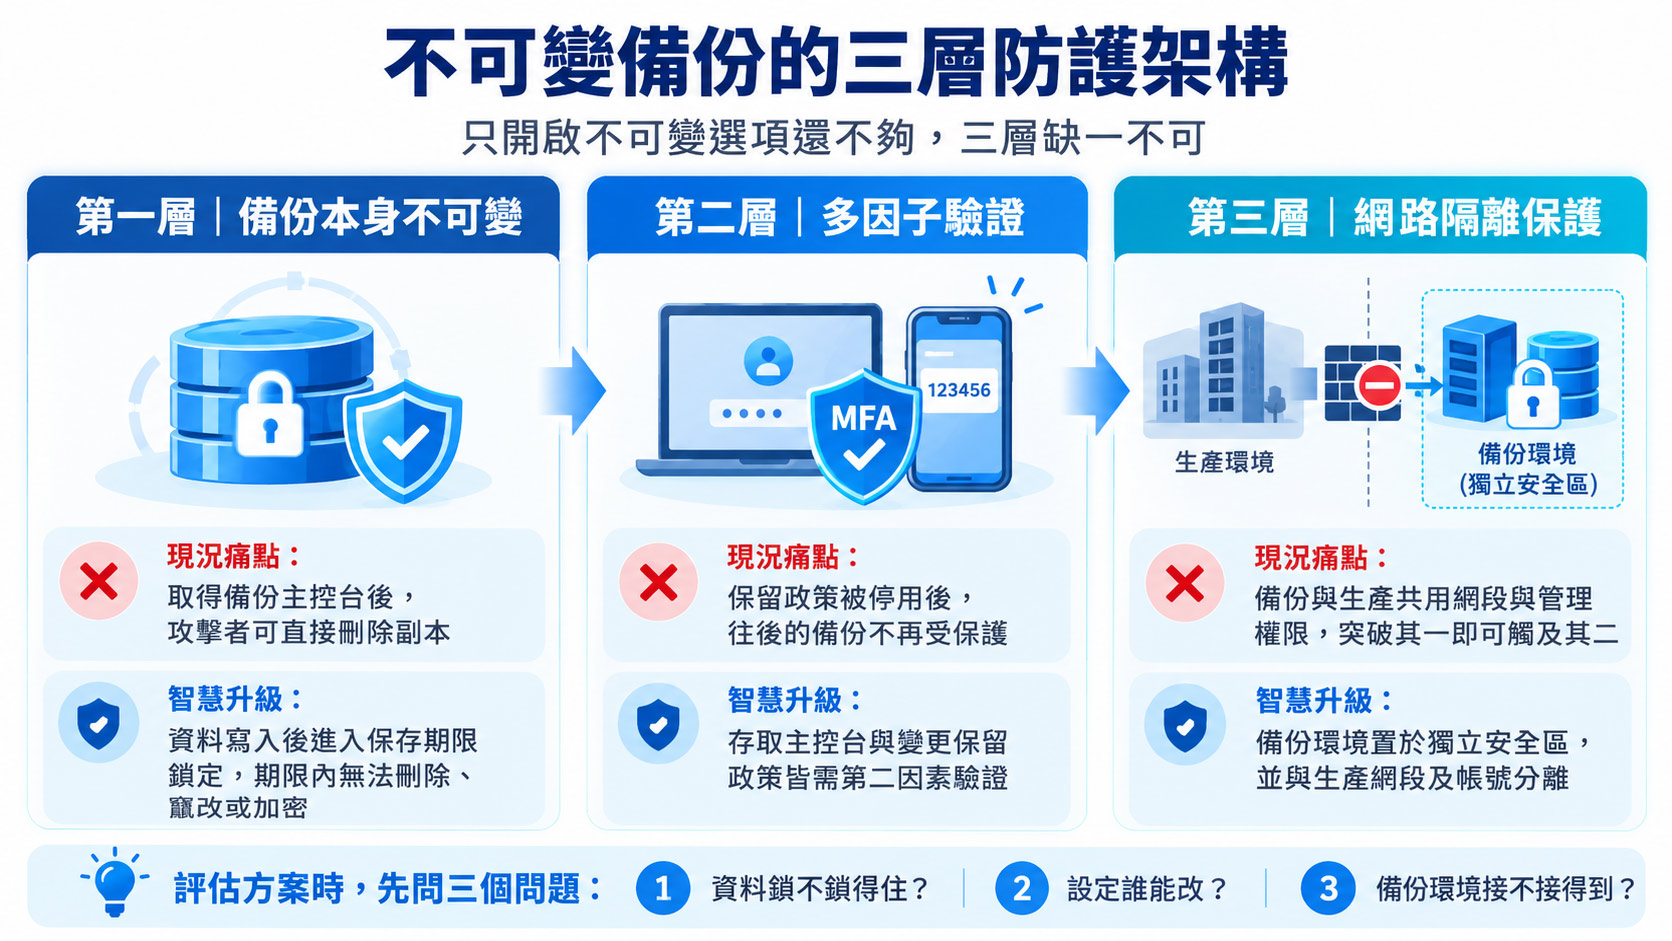
備份本身不可變:從可刪除到期限內鎖定
現況痛點:攻擊者取得備份主控台後不必加密任何東西,直接刪除就能讓企業失去復原依據。
智慧升級:資料寫入後即進入保存期限鎖定,期限內無法被竄改、刪除或加密。
多因子驗證:從一組密碼到兩道身分
現況痛點:既有副本在鎖定期內刪不掉,但保留政策一旦被停用,往後的備份就不再受保護——攻擊者只要關掉保護,再等既有副本逐一到期。
智慧升級:存取主控台與變更保留政策皆需第二因素驗證,讓外洩的帳密走不到「關掉保護」那一步。
網路隔離保護:從大內網到獨立分區
現況痛點:備份與生產共用網段與管理權限時,攻擊者不需額外突破防線即可同時接觸正式資料與備份。
智慧升級:備份環境置於獨立安全區,與生產網段以防火牆政策區隔,備份帳號與網域帳號分離。
三層保護各自處理哪一個失效點
| 鼎新數智方案的保護層 | 處理的失效點 |
| 備份本身不可變 | 副本可被持有權限者直接刪除。 |
| 多因子驗證 | 保護可被取得管理帳號的人悄悄停用。 |
| 網路隔離保護 | 備份與生產共用網段,突破其一即可觸及其二。 |
三層各自對應一個失效點。這也是評估方案時值得逐項確認的三個問題:資料鎖不鎖得住、設定誰能改、備份環境接不接得到。
了解不可變備份的完整規劃與導入方式 →《企業資料備份備援》
場景實證:備份被刪光的 32 天
某科技大廠長期執行常態備份,ERP、檔案與虛擬主機都在範圍內。員工誤觸釣魚郵件後帳密外洩,攻擊者潛伏近六天取得網域管理員權限,在加密 ERP 與多台主機的同時,刪掉 NAS 備份伺服器的整個 Storage Pool。
關鍵不在備份做得夠不夠勤,而在備份與生產共用同一組權限、同一個網段——第四個「1」不存在。重構後導入的,正是資料不可變、身分強驗證與網路分區三者一起做。
量化結果:鼎新數智資安團隊接獲通報後 30 分鐘內遠端完成網路隔離、工作日 4 小時內到場鑑識、T+3 日內協助核心服務安全重啟;該次事件從發生到全面復原共耗費 32 天。
看完整事件時序與重構細節 →《一封郵件癱瘓產線 32 天?科技大廠攜手鼎新快速應變》
結論
備份韌性的成功方程式是:以 3-2-1 擋住故障與天災,以第四個「1」擋住有權限的人為刪除,再以還原演練驗證這兩件事成立。
那個「1」用離線還是不可變實現,是失效模式與場景的比較——離線失效於人工流程中斷,不可變失效於保護被停用後的時間流逝。先確認自己的資料是長年期保存還是高頻變動、有沒有專人執行媒體作業,答案通常就清楚了。
至於合規,規範要的是隔離與舉證,不是某一項技術。真正的難處不是技術過不過得了稽核,而是證據準不準備得出來。
請專人協助評估備份架構與合規舉證 →
常見問題FAQ
答:異地是一件事,離線與不可變是另一件事,不能互相抵銷。異地備份屬於 3-2-1 中「一份異地存放」的工作,防的是機房級災害;離線與不可變則是第四個「1」,防的是有合法權限的人為刪除。多數企業的配置是異地必做,再從離線與不可變擇一。判斷方式很直接:假設攻擊者現在握有你最高權限的帳號,他能不能在十分鐘內刪掉那份異地副本?能的話,第四個「1」就還不存在。
答:這類問卷多數採「離線或不可變」的並列寫法,若題目確實如此,不可變備份可以回答具備,並附上網路分區架構圖與保留政策說明。若題目只寫離線,建議先向窗口確認題意——部分問卷的實際關注是「是否有一份副本不受生產環境權限控制」,技術等效性說得通;部分則確實要求實體媒體。先確認題意再決定要備佐證文件還是補一層離線副本,預留溝通時間通常比臨時補做划算。
答:關鍵是期限要長於企業自身的事件偵測時間,而不只是滿足法規的最低留存要求。原因在於既有副本在鎖定期內刪不掉,攻擊者唯一能繞過的方式就是等它到期——而勒索攻擊常有數天到數週的潛伏期,期限太短就給了這個機會。做法是先盤點從入侵到被發現平均多久,再以明顯長於該數字的期限設定政策。另要注意期限內的儲存空間無法回收,期限、頻率與容量須一起規劃。
#不可變備份 #離線備份 #異地備份 #備份321
相關文章