
勒索軟體不是在加密的那一秒才變得危險,而是在加密之前就已經留下四個可以被機器看見的訊號。企業之所以年年更新防毒卻還是被加密,是因為防毒判斷的是「這個檔案是不是壞的」,而勒索軟體用的是合法工具做壞事——檔案本身永遠是乾淨的。要在加密開始前攔下來,看的必須是行為,不是檔案。本文說明那四個訊號是什麼、EDR 如何據此自動處置,以及選型時該問哪五個問題。[
已經有防毒,為什麼還是被加密?
這是端點防護最常見的落差。防毒軟體的核心邏輯是特徵比對:把檔案的雜湊值或程式碼片段拿去跟已知惡意程式的資料庫對照,命中就攔。這套邏輯在惡意程式數量有限的年代很有效,但現在的攻擊者每次投遞都會重新編譯、換殼,讓同一支勒索軟體產生上萬個雜湊值不同的變體。
更關鍵的是,勒索軟體的攻擊流程裡有很大一部分根本不使用惡意程式。刪除還原點用的是 Windows 內建的 vssadmin,遠端操作用的是商用連線工具,執行腳本用的是系統自帶的 PowerShell——這些都是合法程式,掃描結果永遠是通過。
| 防毒為何擋不住勒索軟體 問題診斷表 | ||
| 問題類型 | 具體症狀 | 對防禦的傷害 |
| 特徵庫永遠慢一步 | 攻擊者每次投遞都重新編譯、換殼、換雜湊值,同一支勒索軟體可以有上萬個變體。 | 沒見過的檔案就是「乾淨」的,防毒在落地那一刻不會攔。 |
| 合法工具不是惡意程式 | 攻擊者用系統內建的 PowerShell、WMI、vssadmin 與商用遠端連線工具完成大部分動作。 | 這些程式本身沒有惡意特徵,掃描結果永遠是通過。 |
| 只看單一檔案,不看前後文 | 防毒判斷的單位是一個檔案,不是一串動作。 | 「刪快照 → 建排程 → 大量改副檔名」單獨看每一步都合法,合起來才是勒索。 |
這張表的第三列是重點:防毒判斷的單位是「一個檔案」,但勒索是「一串動作」。刪快照、建排程、批次改副檔名,每一步單獨看都合法,只有連起來看才是勒索。
三個常見誤區
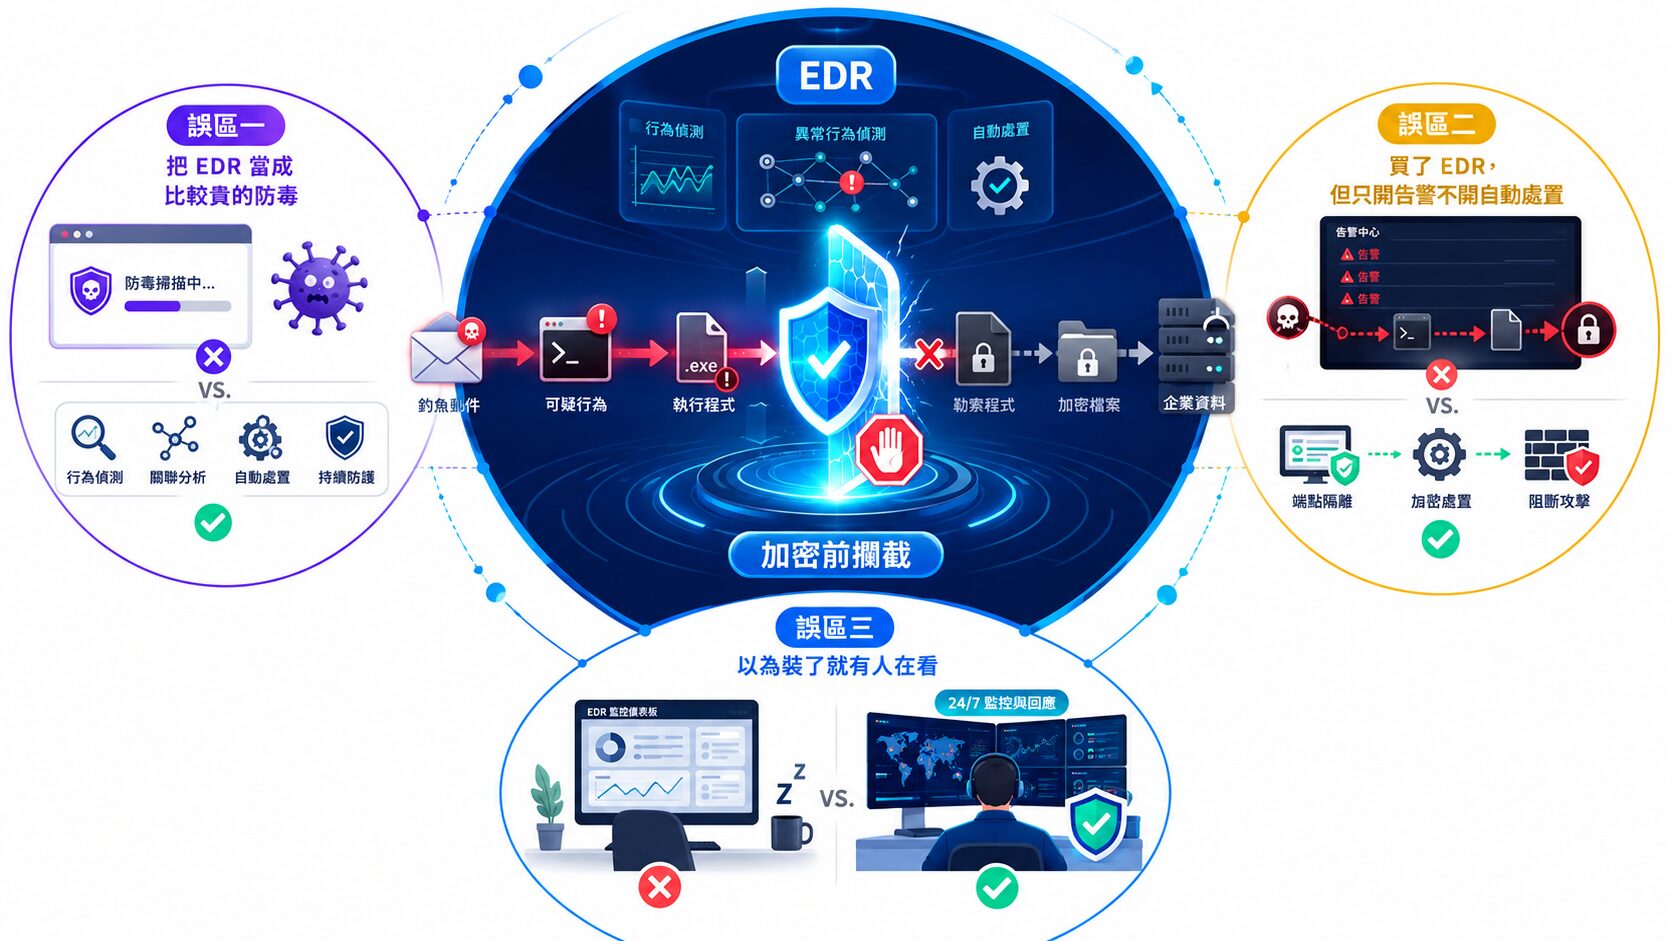
誤區一:把 EDR 當成「比較貴的防毒」
兩者解決的問題不同,不是升級關係。防毒負責擋掉已知的大宗威脅,成本低、效率高,仍然該裝;EDR 負責的是防毒看不到的那一小部分——沒見過的變種、用合法工具完成的動作。
正確的做法是兩者併存,並清楚知道各自守的是哪一段:防毒守檔案,EDR 守行為。
誤區二:買了 EDR,但只開告警不開自動處置
這是實務上最可惜的一種浪費。企業擔心誤判影響營運,於是把自動隔離關掉,只留告警——但勒索軟體從刪除還原點到完成加密,往往只有十幾分鐘,而告警送到信箱時通常已經是隔天早上。
正確的做法不是關掉,而是分級:對「刪除磁碟區陰影複製」「大量副檔名變更」這類高信心度的規則開啟自動隔離,其餘維持告警並人工判讀。
誤區三:以為裝了就有人在看
工具會產生告警,但告警需要人判讀。多數中小企業的 IT 只有一兩位,且勒索軟體攻擊高度集中在深夜、週末與連假——正好是無人值守的時段。
正確的做法是先確認「非上班時段誰負責」,再決定要補人力還是改採託管式服務。這一題沒有答案的話,EDR 的價值會打對折。
了解無人值守時段如何由外部團隊接手 →《MDR 託管式偵測回應》
加密開始前,有哪 4 個可觀測的訊號?
勒索軟體要成功,必須先做幾件事:確保受害者無法自行還原、確保重開機後還能繼續、然後才開始加密。這些前置動作都會在端點上留下痕跡。
| 加密開始前的 4 個可觀測訊號 | ||
| 訊號 | 攻擊者正在做什麼 | 為什麼防毒看不到 |
| 磁碟區陰影複製(VSS)遭刪除 | 以 vssadmin 或 WMI 清掉系統還原點,斷掉最快的本機復原路徑。 | vssadmin 是 Windows 內建的合法管理工具。 |
| 短時間內大量副檔名變更 | 加密程序開始批次改寫檔案,副檔名被統一換成陌生後綴。 | 檔案改名是正常操作,單筆看不出異常。 |
| 異常的加密 API 呼叫 | 非加密類程式頻繁呼叫系統加密函式,且對象是文件而非通訊。 | 呼叫的是作業系統的標準介面。 |
| 可疑排程與服務被建立 | 建立開機自動執行的排程或服務,確保重開機後仍能繼續。 | IT 維運本來就會建排程,行為本身合法。 |
四個訊號的共同點是:單獨出現都可能是正常維運,但在短時間內由同一個程序連續觸發,就幾乎沒有合理解釋。這正是行為偵測的判斷基礎——不看單一動作,看動作的組合與時序。
EDR 如何據此在加密前攔截?
行為關聯:從單點事件到攻擊敘事
現況痛點:傳統端點防護把每個事件當成獨立紀錄,IT 看到的是一堆散落的日誌,沒有人有時間把它們串起來。
智慧升級:EDR 以程序樹串起「誰啟動了誰」的關係,並對可疑行為累加風險分數。當同一條程序鏈在數分鐘內連續命中多條規則,分數會跨過門檻,系統據此判定這不是巧合。
自動隔離:在擴散前切斷網路
現況痛點:從告警發出到人員介入,中間隔著通知、判讀與決策,而加密只需要十幾分鐘。
智慧升級:風險分數跨過門檻時直接隔離該端點的網路連線,讓加密程序失去對檔案伺服器與其他主機的存取。端點仍可被管理平台連線處置,但已無法再擴散。
檔案回滾:把已加密的檔案救回來
現況痛點:攔截成功但部分檔案已被加密,仍得走完整的還原流程,營運照樣中斷。
智慧升級:對受監控的檔案在變更前保留副本,判定為勒索行為後自動還原被影響的檔案,把損失壓在數分鐘的範圍內。
行為紀錄:讓事後鑑識找得到破口
現況痛點:事件處理完了,但不知道攻擊者從哪裡進來,同一條路很可能被再走一次。
智慧升級:完整保留程序執行、網路連線與檔案存取紀錄,事後可回溯初始入侵點與橫向移動路徑,把發現回饋到事前防護。
了解端點偵測回應的完整功能與部署方式 →《EDR 端點偵測回應》
👉【強化防護力】想有效攔截勒索軟體?
場景實證:週五深夜的一次加密行動
把上述機制放進一個具體的時間軸,差別會更清楚。以下對照同一次攻擊在有無行為偵測的兩種環境下的走向:
| 場景實證:週五 23:40 的一次加密行動 AS IS / TO BE | ||
| 時間軸 | 無行為偵測(AS IS) | 有 EDR 行為偵測(TO BE) |
| 23:40 刪除 VSS | 無任何告警。系統紀錄裡只是一次合法的管理指令。 | 命中「刪除磁碟區陰影複製」規則,該端點被標記為高風險並發出告警。 |
| 23:44 建立排程 | 無任何告警。 | 同一程序在短時間內連續觸發第二條規則,風險分數累加至自動處置門檻。 |
| 23:51 開始批次加密 | 無任何告警。 | 自動隔離該端點的網路連線,加密程序失去對檔案伺服器的存取。 |
| 隔日 09:00 IT 上班 | 使用者回報檔案打不開,才開始判斷影響範圍。 | IT 收到的是一則已完成隔離的通知,只需確認影響範圍與回滾結果。 |
兩者的差別不在於有沒有被攻擊,而在於發現的時間點——一邊是隔天早上由使用者回報,一邊是當下就完成隔離。在勒索軟體的時間尺度上,這幾個小時就是全部。
鼎新觀點
從產業觀察來看,企業評估端點防護時最常比較的是偵測率,但真正決定損失的往往是「偵測到之後會發生什麼」。一套偵測率 99% 但只發告警的產品,在週五深夜的實際效果,可能不如一套偵測率稍低但會自動隔離的產品。選型時該問的不只是它看不看得見,而是它看見之後動不動手。
EDR 選型該問哪 5 個問題?
把上面的討論收斂成可以直接拿去問廠商的五題:
| EDR 選型 5 問檢核表 | |||
| # | 選型問題 | 確認維度 | 未達標的風險 |
| 1 | 是否具備行為偵測,而非只做特徵比對與已知威脅阻擋? | 偵測邏輯 | 擋不住每天都在變形的新變種。 |
| 2 | 偵測到高風險行為時,能否自動隔離端點,而不只是發告警? | 回應能力 | 告警沒人看的時段等於沒有防護。 |
| 3 | 是否提供檔案回滾,能還原已被加密的檔案? | 復原能力 | 攔截成功但檔案已毀,仍要走還原流程。 |
| 4 | 是否保留完整的行為紀錄,供事後鑑識追溯入侵途徑? | 鑑識能力 | 找不到破口,同一條路會被再走一次。 |
| 5 | 非上班時段的告警由誰處理?是否有 24 小時的人力或託管服務? | 營運可行性 | 攻擊多在深夜與連假發動,正是無人值守的時段。 |
判讀方式:若 5 題中有 3 題以上得不到明確答案,代表這套方案在勒索軟體的情境下可能只是一套「看得見但攔不住」的工具。其中第 5 題最容易被略過,卻是實際運作時最先出問題的一題。
了解集中監控與告警關聯如何補上無人值守的時段 →《SOC 資安監控中心》
延伸閱讀:想先釐清 EDR 與 MDR 的分工 →《EDR 與 MDR 的關鍵差異》
結論
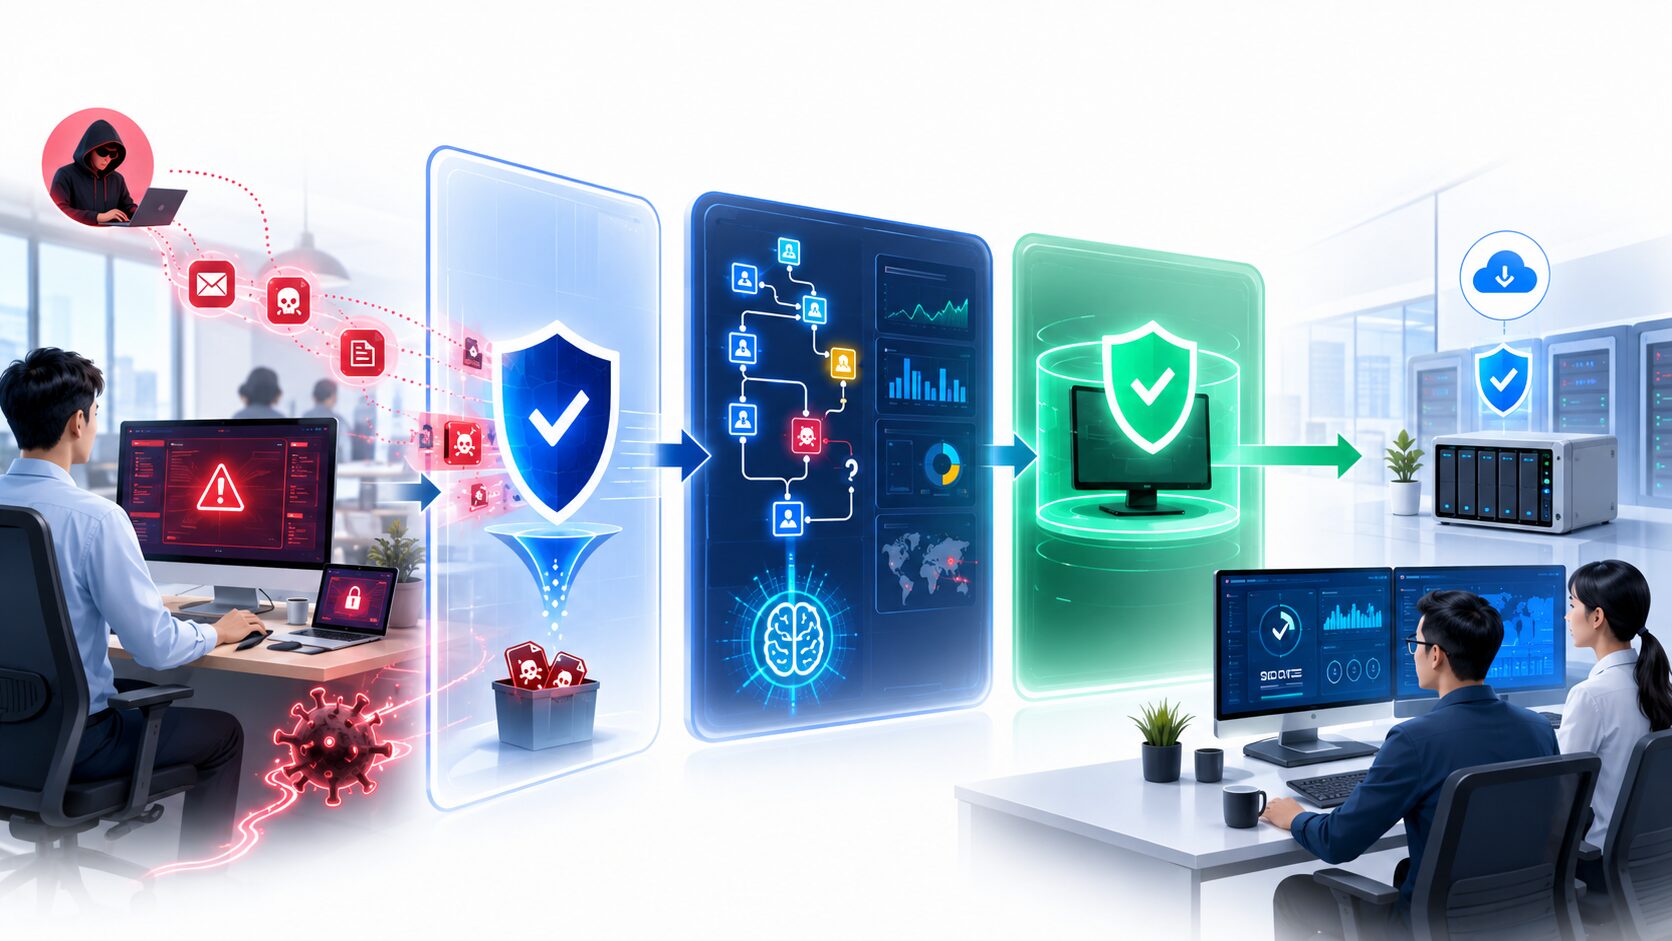
端點防護的成功方程式是:以防毒擋住已知的大宗威脅,以行為偵測補上沒見過的變種,再以自動處置把反應時間壓到人力不可能達到的尺度。
三者缺一,防線就會停在「看得見」而到不了「攔得住」。而勒索軟體從刪除還原點到完成加密只需要十幾分鐘——這個時間尺度,決定了自動處置不是加分項,而是必要條件。
請專人評估貴公司端點防護的攔截能力 → 免費資安風險盤點
常見問題 FAQ
不建議移除,兩者的分工不同。防毒處理的是已知惡意程式,數量大、判斷成本低,由它先過濾掉大宗威脅,可以讓 EDR 專注在真正需要行為分析的部分;若移除防毒,等於把所有已知威脅也丟給 EDR 判斷,反而增加誤判與效能負擔。實務上多數 EDR 產品本身就內建防毒模組,或設計為與既有防毒併存,導入前確認相容性即可。真正該檢視的不是要不要留防毒,而是兩者的管理是否分散在不同平台——若告警散在兩套主控台、由不同人看,反而容易漏掉需要串起來看的行為。
有可能,但可以透過分級設定把風險控制住。實務做法是先以監控模式運行 2 至 4 週,觀察哪些規則在貴公司的環境中會誤觸——例如備份軟體本來就會操作磁碟區陰影複製、開發環境本來就會大量產生檔案。確認樣態後,只對高信心度且低誤判率的規則開啟自動隔離,其餘維持告警。另外要先講好隔離後的解除流程:誰有權限解除、多久內要回應、隔離期間使用者如何繼續工作。把這件事寫進維運程序,比糾結誤判率高低更實際。
有意義,但要搭配託管服務才完整。EDR 的價值有一半來自自動處置——這部分不需要人,設定好規則就會執行;另一半來自告警判讀與事後鑑識,這部分需要人。若企業沒有 24 小時的資安人力,建議直接評估 MDR 託管式偵測回應,由外部團隊承接監控與初步處置,企業端只需在事件確認後參與決策。以中小企業的實際條件來說,「買了 EDR 但沒人看告警」與「沒買」的差距,往往比想像中小。