【ISO 27001 有哪些好處?重點整理】
- 對內管理:以風險評估找出資安缺口,建立權責清楚、可稽核的資安制度。
- 對外商業信任:回應客戶、供應鏈與政府標案的資安要求,降低合作門檻。
- 適用對象:有外部資安要求、處理大量敏感資料,或計畫拓展國際合作的企業。
本文將整理 ISO 27001 的 6 大好處,並說明判斷是否導入、自行導入或委託顧問的方式。
數位發展部資通安全署說明,資通安全管理法所稱資訊安全管理系統的「公正第三方驗證」,指的是經全國認證基金會 TAF 認證的驗證機構。ISO 27001 已是台灣資安法規採用的管理標準,對需要回應政府或關鍵基礎設施資安要求的企業而言,導入方式與驗證來源同樣重要。
導入 ISO 27001 有哪些好處?
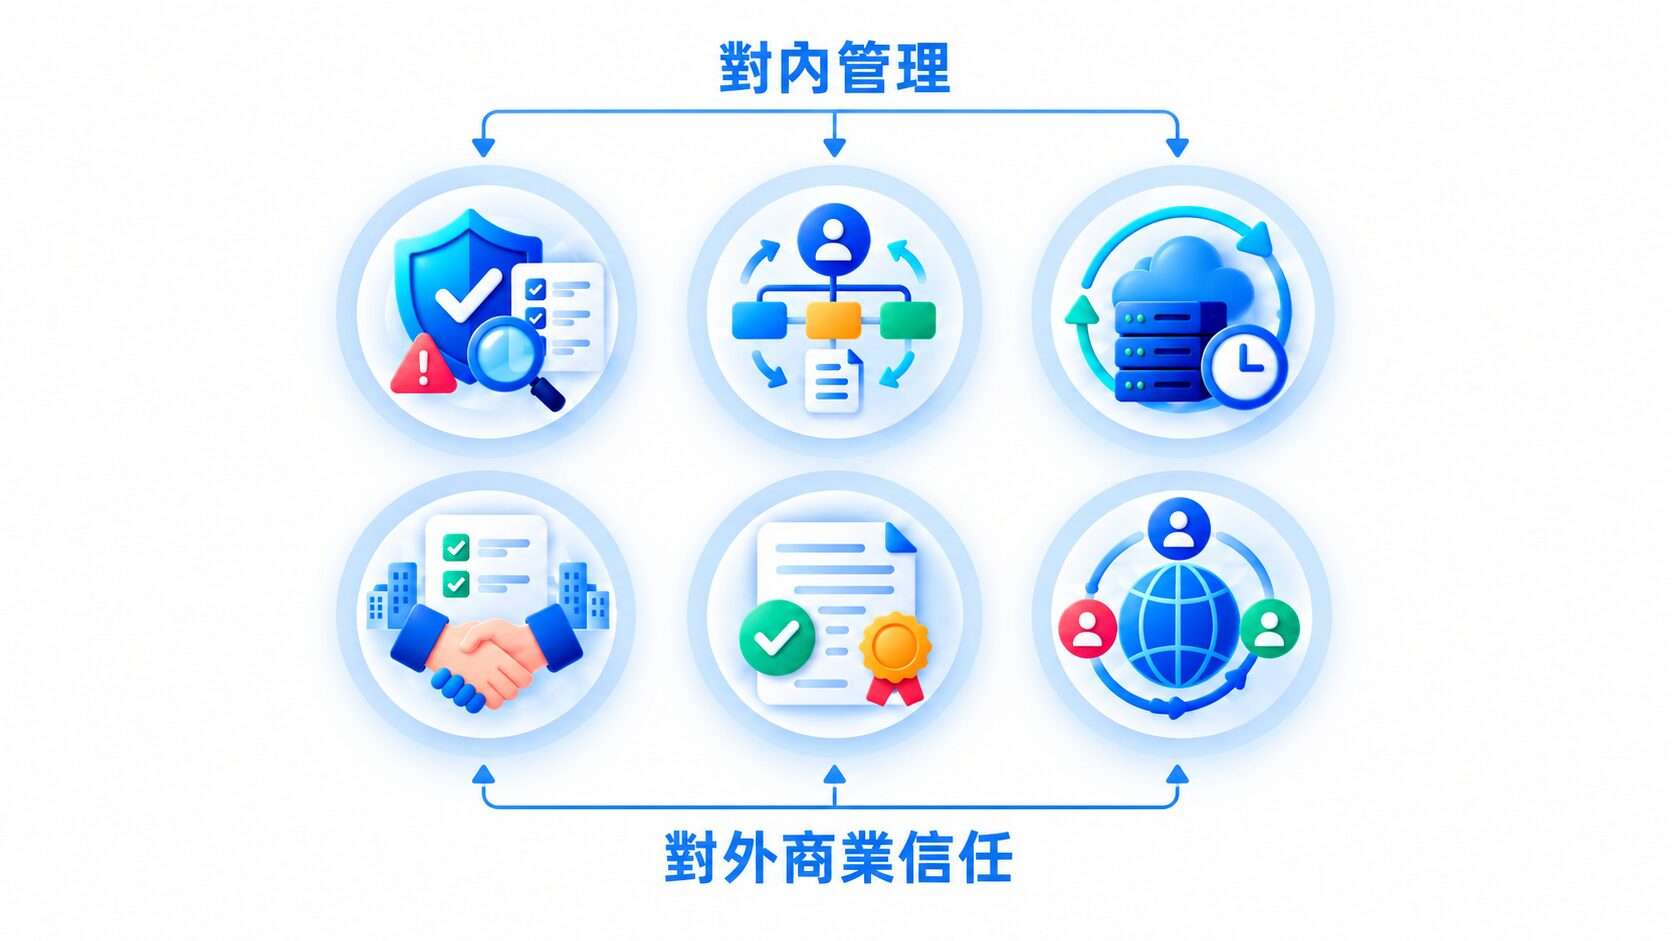
導入 ISO 27001 的好處可分為對內管理與對外商業兩類,前者降低資安風險與事件衝擊,後者提升客戶與合作夥伴的信任。
ISO 27001 要求企業建立資訊安全管理系統 ISMS,換言之,資安不再只是 IT 部門的工作,而是從政策到日常作業都有明確規範的管理制度,概念可參考ISO 27001 是什麼?。
以下表格為對內管理的 3 項好處與效益:
| 對內管理的好處 | 企業實際感受到的改變 |
| 系統化盤點資安風險 | 清楚掌握哪些資產最重要、哪些風險該優先處理 |
| 權責與流程明確 | 資安事件發生時,知道由誰負責、如何通報 |
| 強化營運持續 | 系統中斷時,有備援與復原程序可依循 |
營運持續與企業的營運持續計畫 BCP 直接相關,企業通常會在 BCP 中訂出 RTO(系統恢復運作的時間上限)與 RPO(可容許遺失資料的時間範圍)並定期演練,ISO 27001 附錄 A 的 5.30「營運持續之 ICT 備妥性」便要求資訊系統在中斷後如期恢復。
而對外商業信任的 3 項好處,則展現在與客戶、標案及海外夥伴往來時:
| 對外商業的好處 | 企業實際感受到的改變 |
| 通過客戶與供應鏈稽核 | 面對客戶的資安問卷與稽核,能提出一致的佐證 |
| 符合標案或契約條件 | 參與要求資安證明的標案時,不因資格受限 |
| 建立國際合作的共同語言 | 與海外客戶溝通資安要求時,有共通的標準可對照 |
根據 ISMS.online《2025 資訊安全現況報告》調查,高達 34% 的企業曾因缺乏如 ISO 27001 等資安認證而錯失商業合作機會,顯示供應鏈對合規的要求日益嚴格,該調查也發現,42% 的企業認為投入合規工作有助於提升市場信任度,有效協助企業留住客戶與合作夥伴。
哪些企業需要導入 ISO 27001?
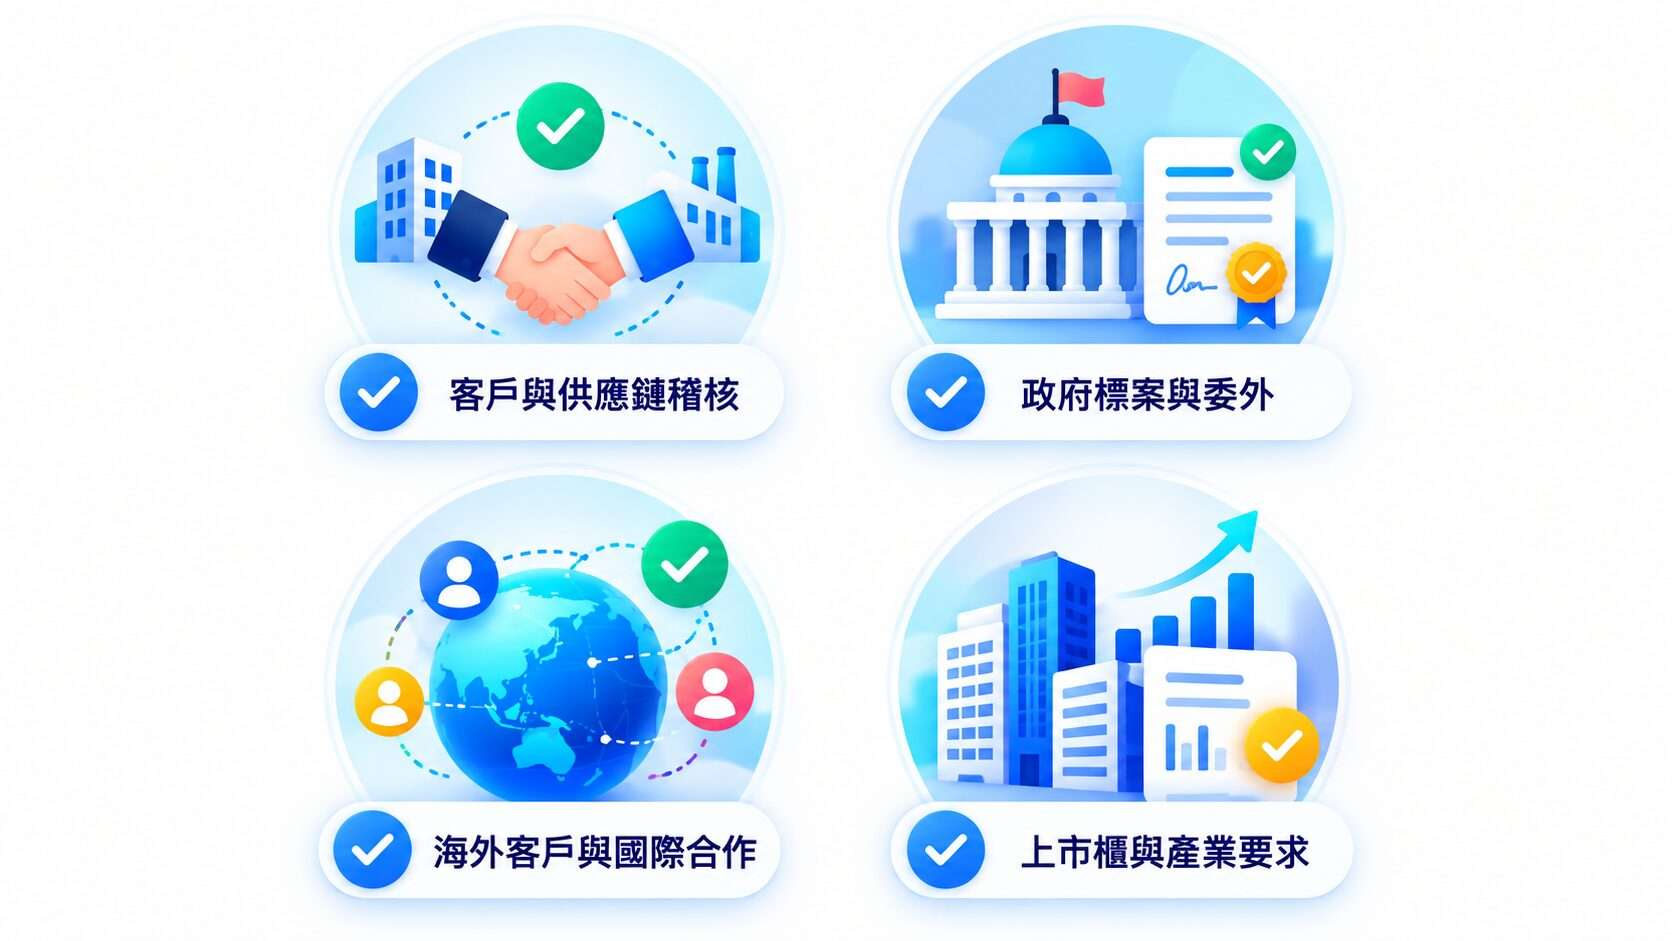
客戶或供應鏈明確要求、投標政府或關鍵基礎設施案、拓展海外市場的企業,是最常需要導入 ISO 27001 的對象,以下表格整理 4 種常見情境,並附上可自我檢視的判斷問題:
| 情境 | 要求來源 | 自我判斷問題 |
| 客戶與供應鏈稽核 | 國內外大廠對供應商的資安要求 | 主要客戶是否在問卷或合約中要求 ISO 27001? |
| 政府標案與委外 | 機關標案規格與委外契約 | 是否承接或計畫投標政府、關鍵基礎設施的委外案? |
| 海外客戶與國際合作 | 國際客戶的資安盡職調查 | 是否正在拓展海外市場,或與國際企業交換敏感資料? |
| 上市櫃與產業要求 | 上市櫃資安管控相關規範、產業上下游要求 | 是否有上市櫃規劃,或所屬產業普遍要求資安治理證明? |
因資通安全署業已說明,資安法所稱的公正第三方驗證,即指經 TAF 認證的機構,若 ISO 27001 是為了回應政府相關要求,建議一併確認驗證機構是否經 TAF 認證。
沒有客戶要求,還需要導入 ISO 27001 嗎?
沒有外部要求的企業,是否導入 ISO 27001 應以資訊風險高低與商業目標來判斷,而不是看同業有沒有取得證書。
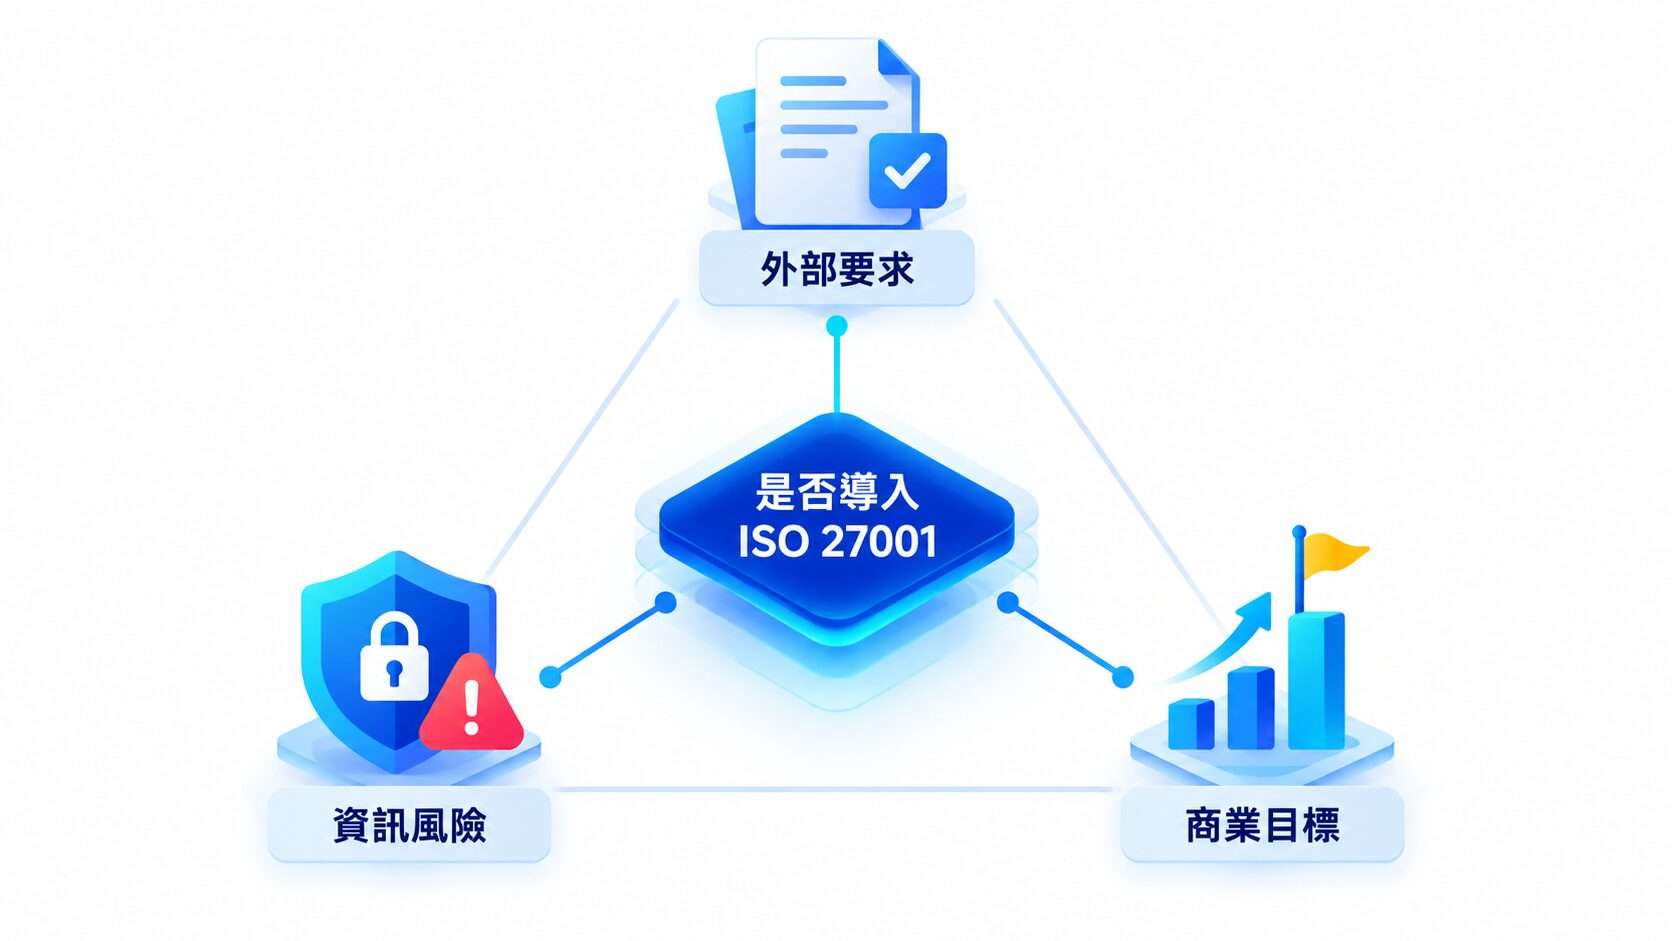
外部要求、資訊風險與商業目標,是判斷導入需求的 3 個面向,當外部要求這一項不成立時,企業可以用以下 5 個問題自我檢視:
- 敏感資料:是否處理大量客戶個資、營業秘密或研發資料?
- 營運依賴:ERP、MES 或電商平台停擺一天,營運損失是否難以承受?
- 事故經驗:過去是否發生過帳號盜用、勒索軟體或資料外洩事件?
- 客戶開發:未來一至三年,是否計畫爭取大型客戶或進入海外市場?
- 資本規劃:是否有上市櫃或 IPO 的規劃?
若多數問題的答案都是否定的,則不一定要立刻導入 ISO 27001,可以先做資安風險評估,換句話說,先盤點企業有哪些關鍵資產、面臨哪些威脅,再依評估結果決定要導入完整制度,或先補強個別弱點。
面對不確定的企業資安風險,是否需要導入 ISO 27001?
資安風險評估顧問服務協助盤點資產與風險,擬定改善計畫
ISO 27001 要自己導入還是找顧問?
ISO 27001 要自行導入還是委託顧問,取決於內部經驗、可投入人力、目標時程與範圍複雜度四個條件。
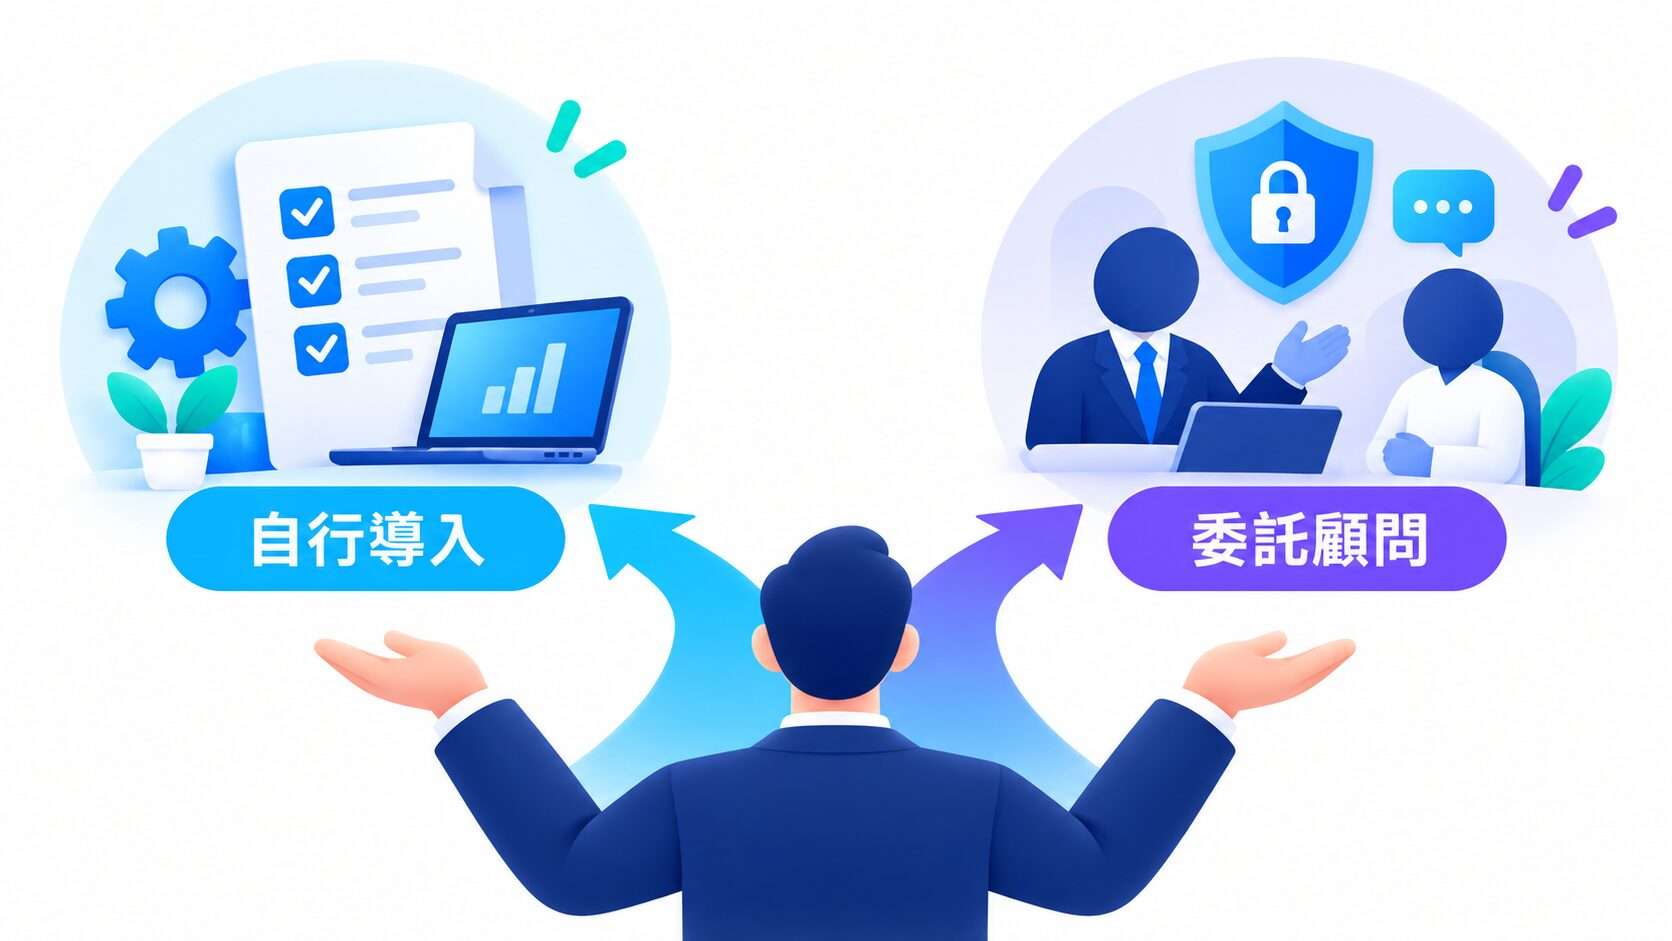
自行導入最常卡在範圍界定、條文解讀、人力調度、跨部門協作與驗證準備等環節,而這些卡關點,正是判斷是否需要外部協助的依據,以下表格整理兩種做法各自適合的條件:
| 判斷條件 | 適合自行導入 | 適合委託顧問 |
| 內部經驗 | 已有熟悉管理系統與內部稽核(依計畫檢視制度是否確實執行)的人員 | 第一次接觸 ISO 標準,對條文與文件要求不熟悉 |
| 可投入人力 | 能指派專人長期投入專案 | 資安或 IT 人員已滿載,難以兼顧日常維運 |
| 目標時程 | 時程寬裕,可接受邊做邊調整 | 客戶或標案指定取證期限,時程緊湊 |
| 範圍與協作 | 單一據點、部門少,協調容易 | 多據點、多部門,需要大量跨部門溝通 |
| 驗證準備 | 曾經歷外部稽核,熟悉驗證流程 | 擔心文件與紀錄不足,驗證時被開立缺失 |
驗證準備是最常被低估的一環,意即企業除了寫好制度文件,還要累積足夠的執行紀錄,並完成內部稽核與管理審查,驗證機構才能確認制度確實運作。鼎新數智的 ISO 27001 輔導將依以下 4 個流程協助企業完成導入:
- 差距分析與導入諮詢:盤點現況落差,規劃導入方向
- 制度建置與方案導入:建立制度文件,補強待改善的環境
- 內部稽核與驗證輔導:完成內部稽核與驗證準備
- 持續監控:取證後協助維持 ISMS 運作
資安人力有限、取證時程又緊迫?
ISO 27001 輔導提供從差距分析到取證後持續監控的一站式服務
ISO 27001 有哪些好處?常見 QA
小公司是否導入 ISO 27001,取決於外部要求與資訊風險,而不是公司規模。若主要客戶已提出要求,就值得優先規劃,若尚無外部要求,可以先縮小驗證範圍,或先透過資安風險評估釐清最需要補強的環節。
取得 ISO 27001 不代表企業不會被駭客入侵,ISO 27001 降低的是管理面的風險,面對勒索軟體等攻擊,仍需搭配 EDR 端點偵測回應等偵測與回應機制,讓異常行為能在第一時間被發現與處置。
ISO 27001 是國際管理標準,個資法與資通安全管理法則是台灣的法律,導入 ISO 27001 有助於建立落實法規要求所需的管理制度,但取得證書不等於符合法規,企業仍須依自身適用的法規逐項檢視。
製造業導入 ISO 27001 時,最需要注意範圍界定與跨部門協作,多廠房、跨區據點的企業,資訊系統、OT 環境(工廠內控制生產設備的營運技術環境)與人員權限往往分散,建議先盤點導入範圍,再梳理各部門的權責。
結語
ISO 27001 的價值不只是一張證書,而是讓企業用同一套標準管理資安風險,並向客戶與合作夥伴證明治理能力,是否需要導入則應回到外部要求、資訊風險與商業目標三個面向來判斷。鼎新數智可從需求評估開始,協助企業規劃合適的導入範圍與時程。
決定導入 ISO 27001,想先掌握費用方向?
3 步驟取得專屬導入費用估算
延伸閱讀: