【ISO 27001 是什麼?重點整理】
- 定義:ISO 27001 是建立、維護與持續改善資訊安全管理系統(ISMS)的國際標準。
- 運作方式:以風險評估找出資安缺口,選用適合的控制措施,並透過定期稽核持續改善。
- 適用對象:不限產業與規模,常見於需要回應客戶、供應鏈或標案資安要求的企業。
本文將說明 ISO 27001 的管理重點、2022 版控制措施架構,以及企業導入的主要步驟。
ISO 27001:2013 版的轉版期限已於 2025 年 10 月 31 日截止,現行有效的 ISO 27001 證書皆依 2022 年版核發,企業若仍用舊版 114 項控制措施的框架理解 ISO 27001,恐忽略新版架構中的雲端服務、威脅情資等管理要求。
ISO 27001 是什麼?
ISO 27001 是國際標準化組織 ISO 與國際電工委員會 IEC 共同發布的資訊安全管理系統標準,企業可依此建立管理制度,並申請第三方驗證取得證書。
ISO 27001 規範的是企業「要做到什麼」,其核心為建立資訊安全管理系統 ISMS,換言之,驗證看的不是企業買了哪些資安產品,而是有沒有一套涵蓋政策、權責與流程的管理制度,並持續檢視成效。至於控制措施該怎麼落實,則可參考 ISO 27002 的指引,說明如何實作控制措施。
以下表格整理 4 個常被混用的名詞,協助企業分清楚標準、制度與證書:
| 名詞 | 是什麼 | 企業的用途 |
| ISMS | 資訊安全管理系統 | 日常管理資安風險的實際運作 |
| ISO 27001 | 規定 ISMS 應符合哪些要求的國際標準 | 建立制度與接受驗證的依據 |
| ISO 27002 | 說明控制措施如何實作的指引標準 | 規劃與落實控制措施時的參考 |
| ISO 27001 證書 | 驗證機構稽核通過後核發的證明 | 向客戶、供應鏈或標案證明資安治理能力 |
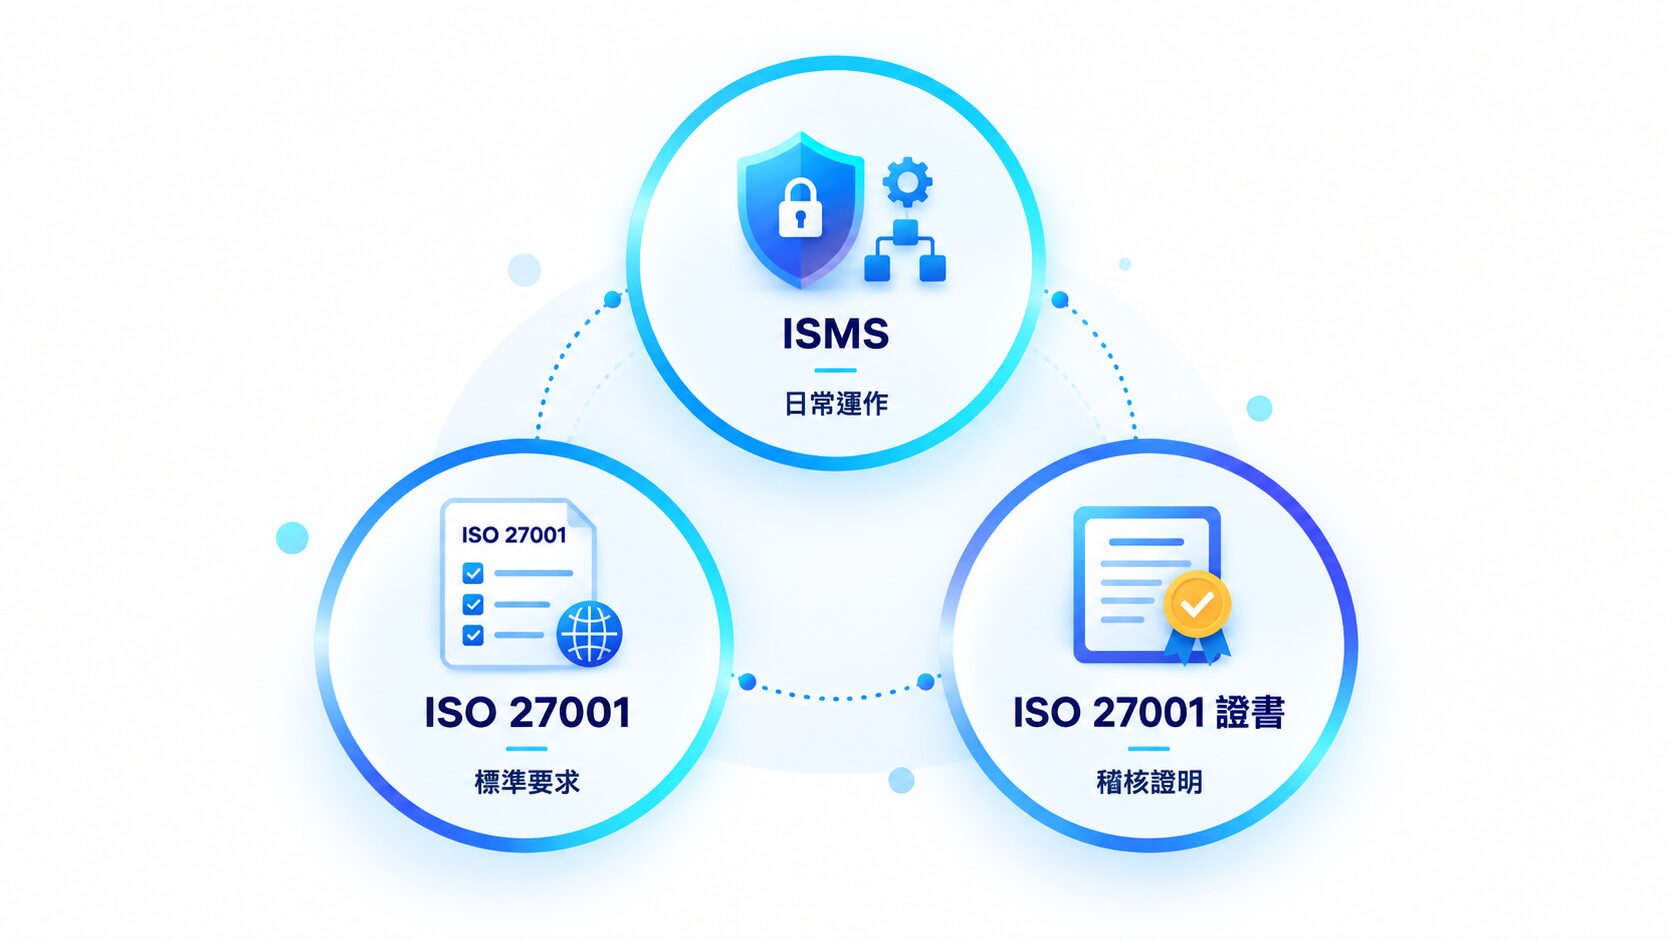
ISO 27001 主要在管理什麼?
ISO 27001 管理的是企業資訊的機密性、完整性與可用性,目標是讓資訊只被授權者存取、內容不被竄改,且在需要時能正常使用。
這三項目標合稱 CIA 三要素,也是 ISO 27001 評估風險的基本尺度,而管理範圍並不限於 IT 系統,人員、流程與機房等實體環境同樣要納入。
以下表格以企業常見情境,對照 CIA 三要素要避免的風險:
| CIA 三要素 | 管理面 | 企業情境 | 常見控制方向 |
| 機密性 | 只讓有權限的人看到 | 客戶個資或報價單被未授權人員取得 | 存取權限管理、資料加密 |
| 完整性 | 未經授權不可修改、刪除 | 訂單數量或匯款帳號遭竄改 | 變更管理、操作紀錄留存 |
| 可用性 | 需要時能正常存取 | ERP 系統停擺,導致無法出貨 | 備份與備援、營運持續計畫 |
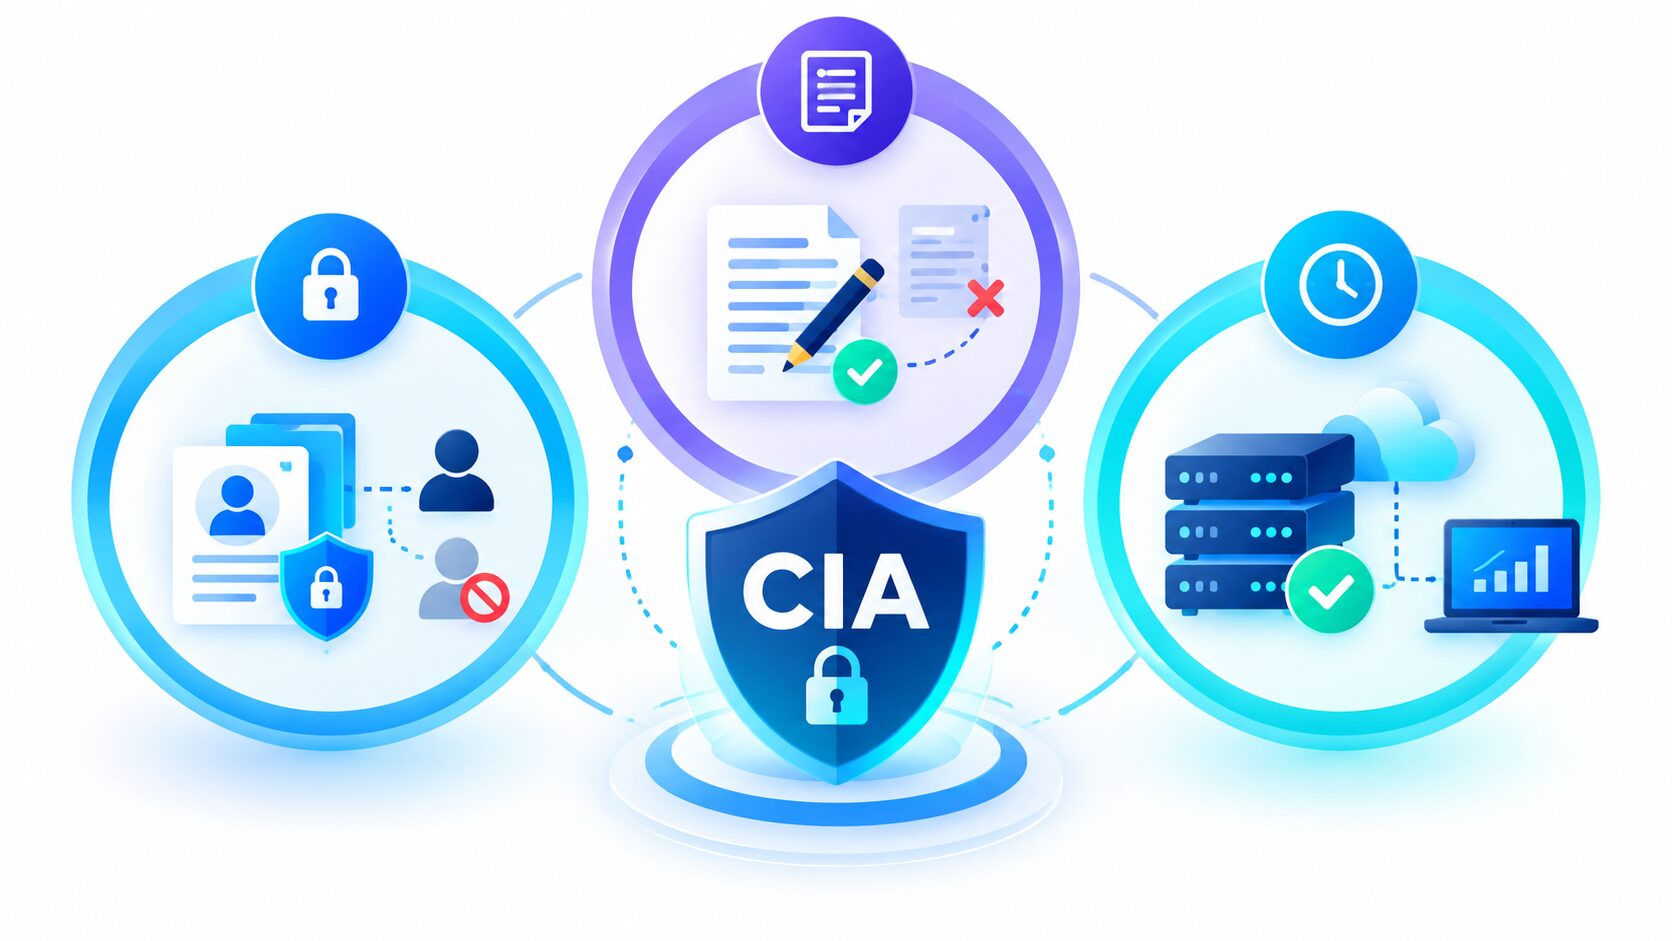
取得 ISO 27001 證書後還要定期稽核嗎?
需要。ISO 27001 證書的有效期限表定為 3 年,期間每個日曆年至少要接受一次驗證機構的追查稽核,企業內部也須依規劃的期程,執行內部稽核與管理審查。
不少企業把取得證書視為專案終點,實際上,追查稽核才是 ISO 27001 能否持續有效的關鍵,意即驗證機構每年都會抽查企業的 ISMS 是否仍照制度運作,而非只看取證當下的文件。
以下表格整理 ISO 27001 取證後,應執行的外部與內部定期檢核:
| 檢核類型 | 執行者 | 頻率 | 依據 |
| 追查稽核 | 驗證機構 | 每個日曆年至少一次(重新驗證年除外),初次驗證後的第一次不晚於驗證決定日起 12 個月 | ISO/IEC 17021-1 |
| 重新驗證 | 驗證機構 | 證書 3 年到期前完成以換發新證 | ISO/IEC 17021-1 |
| 內部稽核 | 企業內部稽核人員 | 依企業規劃的期間,實務上通常為每年至少一次 | ISO 27001 第 9.2 條 |
| 管理審查 | 企業高階管理階層 | 依企業規劃的期間,實務上通常為每年至少一次 | ISO 27001 第 9.3 條 |
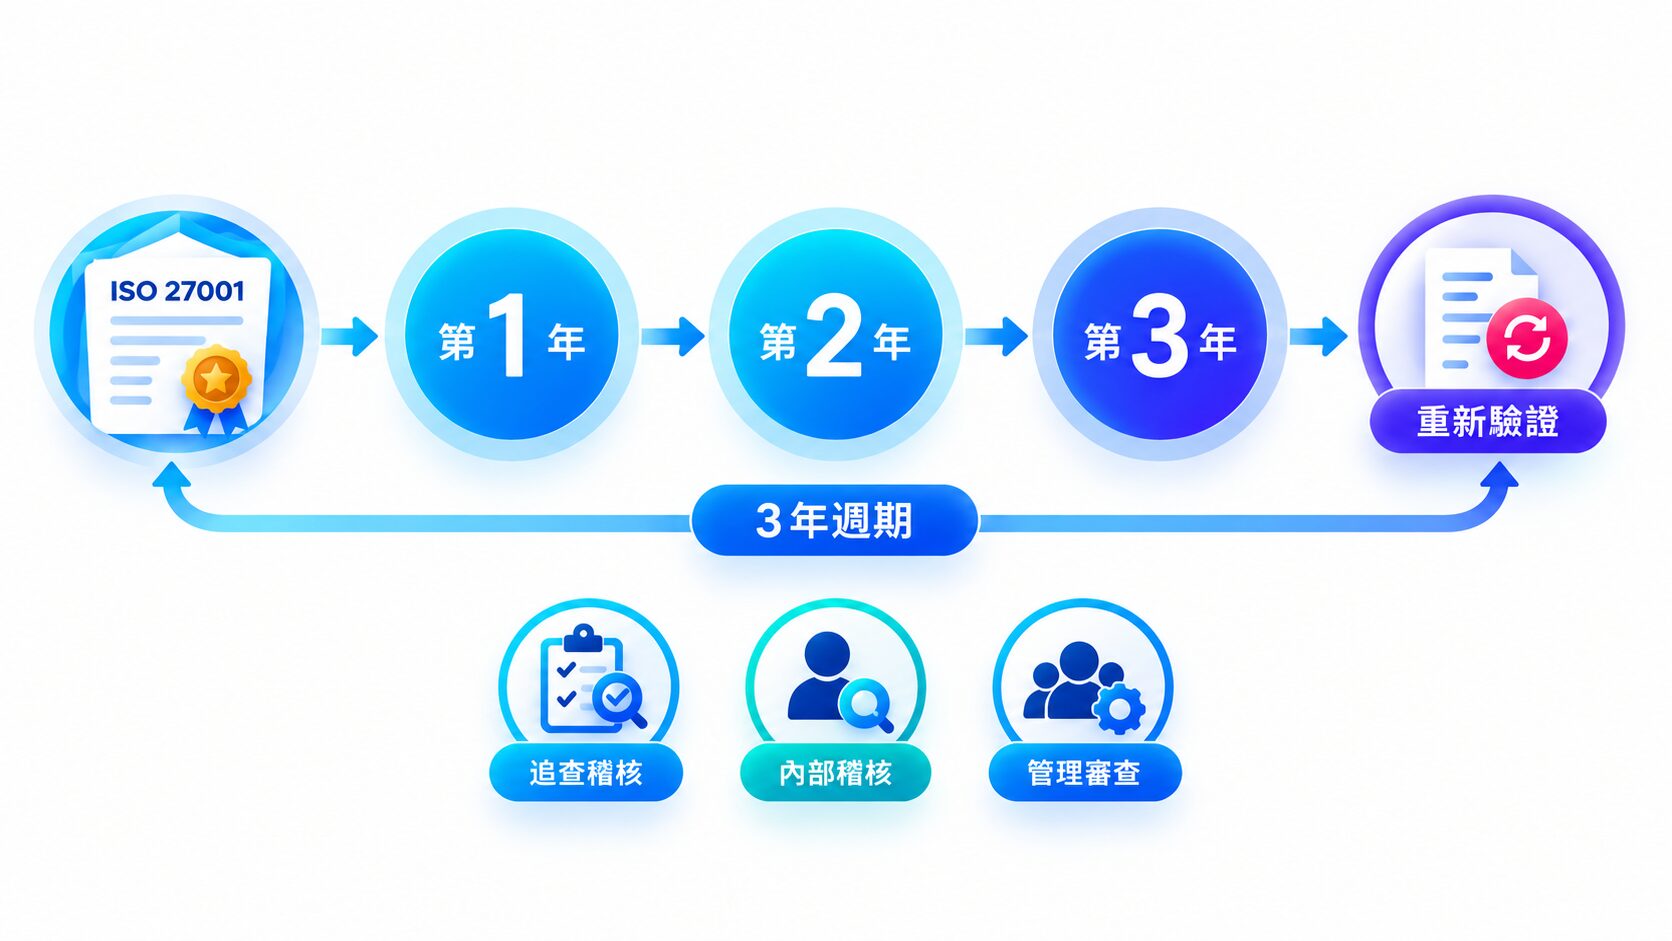
管理審查由高階主管檢視 ISMS 成效並決定改善方向,再與稽核結論回饋到矯正措施,而風險評估也要定期執行,遇到重大變更時更須重新評估。這套持續改善的邏輯通常以 PDCA 循環說明,亦即 ISMS 會在規劃、執行、檢查、改善四個階段之間反覆運作。
取證後的年度追查稽核怎麼準備?ISO 27001 輔導涵蓋取證後的持續監控
ISO 27001 的 93 項控制措施有哪些?
ISO 27001:2022 附錄 A 整併 2013 版的 114 項控制措施,並新增 11 項,共列出 93 項控制措施,分為組織、人員、實體與技術四大方向,企業可依風險評估結果選擇適用的項目。
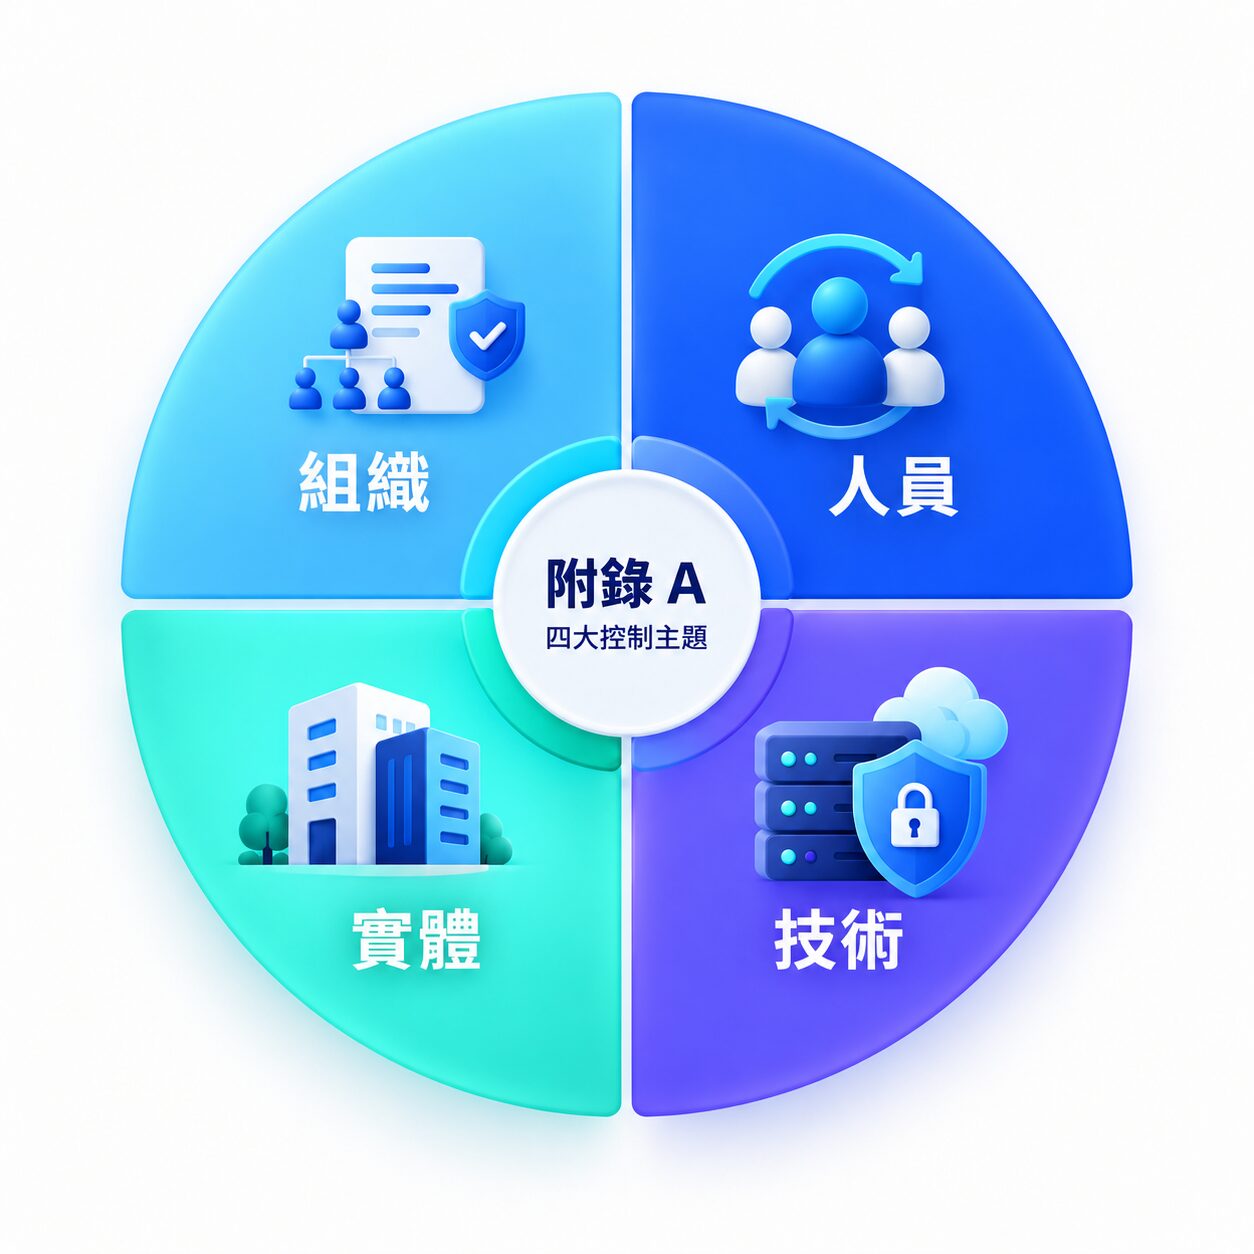
以下表格彙整了四大控制方向的項數與重點,方便企業對照管理缺口:
| 控制方向 | 項數 | 管理重點 | 控制措施舉例 |
| 組織 | 37 項 | 政策、權責、供應商與事件管理 | 資訊安全政策、威脅情資、使用雲端服務之資訊安全 |
| 人員 | 8 項 | 人員任用前、任職中與離職後的管理 | 背景查核、資安意識教育訓練、遠端工作管理 |
| 實體 | 14 項 | 機房、辦公區域與設備的實體保護 | 實體安全周界、實體安全監視、設備維護 |
| 技術 | 34 項 | 系統、網路與資料的技術防護 | 安全鑑別、資料外洩防護、監視活動 |
ISO 27001 不要求 93 項全部導入,但企業必須產出適用性聲明,換句話說,企業要逐項說明控制措施是否採用與取捨理由,這份文件也是驗證稽核的檢視重點。至於技術控制中的監視活動與資料洩露預防,則可分別搭配 EDR 端點偵測回應與 DLP 資料外洩防護落實。
對外暴露的網域與系統弱點都納入管理了嗎?EASM 以駭客視角盤點企業外部資產
企業導入 ISO 27001 要經過哪些步驟?
企業導入 ISO 27001,通常會依序經過確認範圍、差距分析、風險評估、建立制度、內部稽核與第三方驗證六個階段,各階段的主要工作如下:
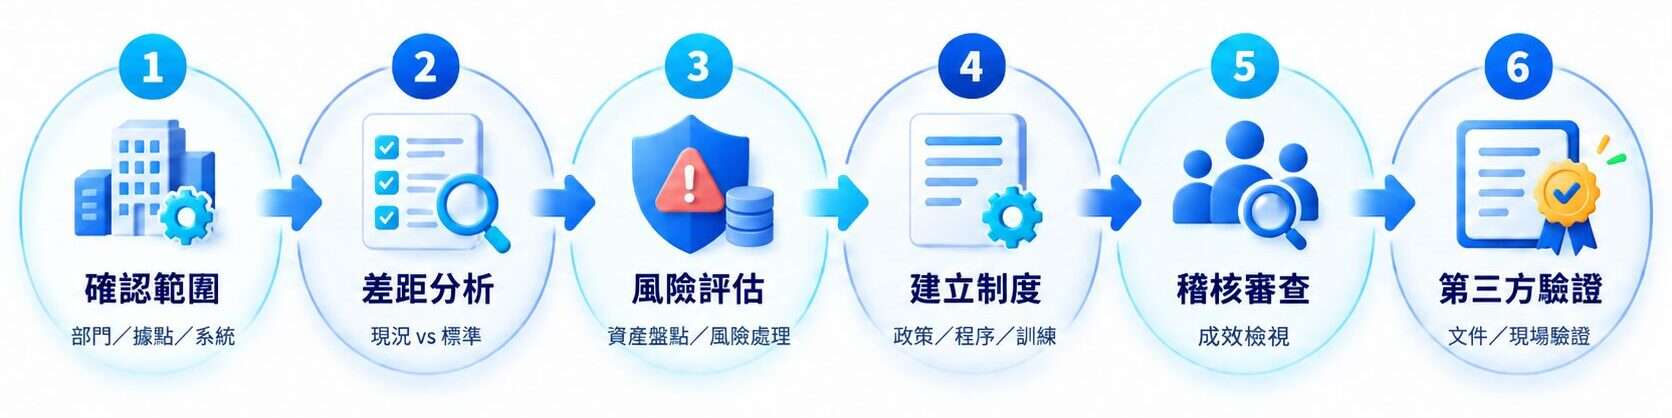
- 確認範圍:決定納入 ISMS 的部門、據點、系統與流程
- 差距分析:比對現況與標準要求的落差,排出改善優先順序
- 風險評估:盤點資訊資產,評估風險並決定處理方式
- 建立制度:制定政策與程序文件,落實控制措施與教育訓練
- 內部稽核與管理審查:自行檢視 ISMS 成效,再由管理階層審查
- 第三方驗證:驗證機構先審查文件,再到現場確認落實情形
導入所需的人力與時間,會隨驗證範圍和企業現況而不同,可參考ISO 27001 有哪些好處?與ISO 27001 認證費用多少?兩篇文章,為您詳細解答。若想快速掌握企業實際導入所需的預算,也可透過 ISO 27001 快速報價,依企業規模與驗證範圍進行初步評估。
風險評估不知道從哪裡開始?資安風險評估顧問服務協助系統化盤點資產與風險
ISO 27001 是什麼?常見 QA
ISO 27001:2022 新增的 11 項控制措施,多數與雲端服務、資料保護及監控相關:
5.7 威脅情資
5.23 使用雲端服務之資訊安全
5.30 營運持續之 ICT 備妥性
7.4 實體安全監視
8.9 組態管理
8.10 資訊刪除
8.11 資料遮蔽
8.12 資料外洩防護
8.16 監視活動
8.23 網頁過濾
8.28 安全程式設計
導入 EDR 或防火牆,不等於符合 ISO 27001。這類工具只對應部分技術控制措施,而 ISO 27001 要求的是涵蓋政策、人員、流程與技術的管理制度,應是將EDR 端點偵測回應等工具納入 ISMS 運作。
一般約需數個月至一年不等,才能取得 ISO 27001 認證,實際時程取決於驗證範圍大小與企業現況的差距。建議先確認目標取證時間與可投入的人力,再評估是否需要顧問協助導入。
ISO 27001 不限產業與企業規模,各產業都能依業務特性界定導入範圍,而是否需要導入,主要看客戶或標案是否提出要求,以及處理敏感資訊的程度,可參考ISO 27001 有哪些好處?進一步判斷。
結語
ISO 27001 是以風險為核心、需要長期運作的管理制度,從界定範圍到年度追查稽核,每一步都在累積資安韌性,因此取得 ISO 27001證書並非企業資安工作的終點,而是確認制度能否持續性地有效運作。鼎新數智可從現況盤點開始,協助企業建立並維持 ISMS。
不知道企業距離 ISO 27001 還差多少?
ISO 27001 輔導從差距分析開始,陪同企業取得證書
延伸閱讀: